

 Ελλάδα
Κυβερνοασφάλεια: Εκατομμύρια απόπειρες εκμετάλλευσης των κενών ασφαλείας στην PHP
Σε εκατομμύρια ανέρχονται πλέον οι απόπειρες εκμετάλλευσης των κενών ασφαλείας στη γλώσσα προγραμματισμού PHP, σύμφωνα με την Cloudflare, καθώς κυβερνήσεις και επιχειρήσεις σε ολόκληρο τον κόσμο επιχειρούν να προστατεύσουν τα συστήματά τους. Μετά τις…
22 Οκτωβρίου 2026 · 13:07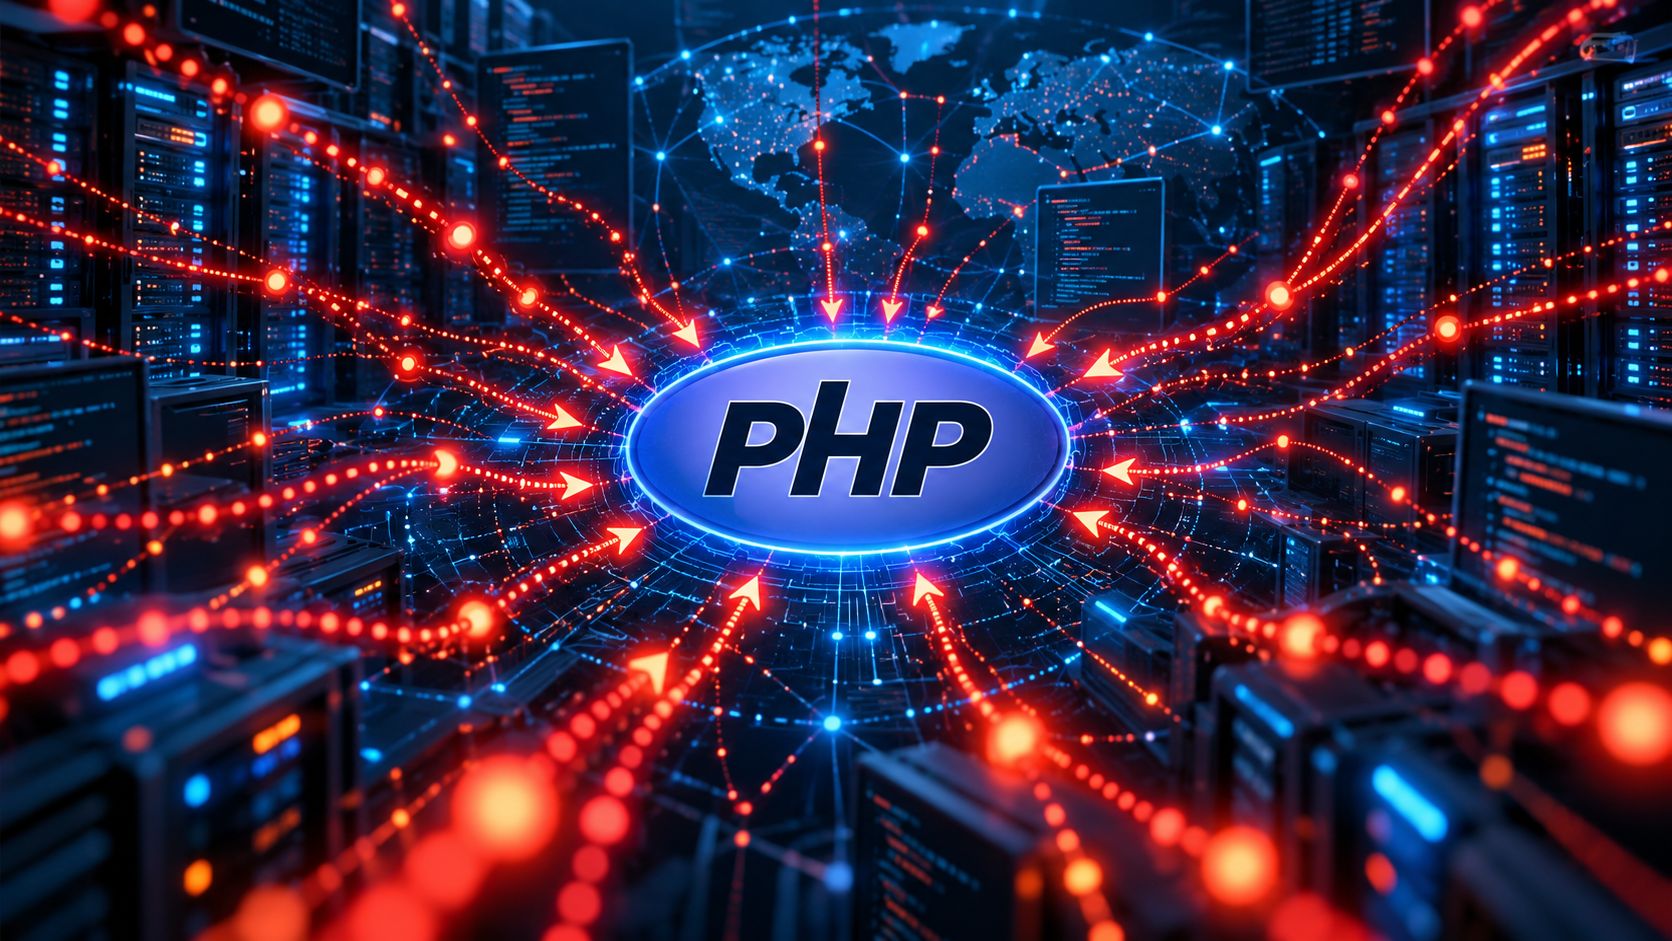
Σε εκατομμύρια ανέρχονται πλέον οι απόπειρες εκμετάλλευσης των κενών ασφαλείας στη γλώσσα προγραμματισμού PHP, σύμφωνα με την Cloudflare, καθώς κυβερνήσεις και επιχειρήσεις σε ολόκληρο τον κόσμο επιχειρούν να προστατεύσουν τα συστήματά τους. Μετά τις προσωρινές διακοπές λειτουργίας κυβερνητικών ιστοτόπων στην Ευρώπη χθες Τετάρτη (21/10), ο συναγερμός επεκτάθηκε σήμερα στην Ασία, όπου οι αρχές λαμβάνουν έκτακτα μέτρα κυβερνοασφάλειας.
Ο διευθύνων σύμβουλος της Cloudflare, Μάθιου Πρινς, αποκάλυψε ότι ο αριθμός των αποπειρών αυξήθηκε με εξαιρετικά γρήγορο ρυθμό αμέσως μετά τη δημοσιοποίηση των ευπαθειών. Σύμφωνα με ανάρτησή του στην πλατφόρμα X, κατά το δεκάωρο πριν από την επίσημη ανακοίνωση είχαν καταγραφεί χιλιάδες απόπειρες εκμετάλλευσης των κενών ασφαλείας στο δίκτυο της εταιρείας.
Μέσα στα πρώτα 45 λεπτά από τη δημοσιοποίηση, οι απόπειρες έφτασαν τις δεκάδες χιλιάδες, μέσα σε δύο ώρες τις εκατοντάδες χιλιάδες, ενώ στη συνέχεια ξεπέρασαν το ένα εκατομμύριο και ανήλθαν πλέον σε εκατομμύρια, σύμφωνα με τον ίδιο.
Οι δύο κρίσιμες ευπάθειες, που εντοπίστηκαν με τη βοήθεια εργαλείων Τεχνητής Νοημοσύνης, υπήρχαν επί χρόνια στον κώδικα της PHP χωρίς να έχουν εντοπιστεί. Πρόκειται για αδυναμίες στον τρόπο λειτουργίας της γλώσσας προγραμματισμού, τις οποίες μπορούν να εκμεταλλευτούν χάκερ για να αποκτήσουν μη εξουσιοδοτημένη πρόσβαση σε συστήματα. Οι προγραμματιστές της PHP διέθεσαν την Τετάρτη επείγουσες ενημερώσεις ασφαλείας, καλώντας τους χρήστες να τις εγκαταστήσουν αμέσως.
Στην Ιαπωνία, ο χρηματοπιστωτικός όμιλος Mitsubishi UFJ Financial Group ανακοίνωσε την Πέμπτη ότι ανέστειλε προσωρινά ορισμένες διαδικτυακές υπηρεσίες του, προκειμένου να εφαρμόσει έκτακτα μέτρα προστασίας. Παράλληλα, το υπουργείο Οικονομικών της χώρας διέκοψε την πρόσβαση σε τμήματα του ιστοτόπου του και σε ορισμένες ηλεκτρονικές υπηρεσίες, όσο βρίσκονταν σε εξέλιξη οι απαραίτητες εργασίες ασφαλείας.
Η πρωθυπουργός της Ιαπωνίας, Σανάε Τακαΐτσι, είχε ήδη καλέσει από την Τετάρτη τους διαχειριστές ιστοτόπων να ελέγξουν εάν χρησιμοποιούν PHP και να προετοιμαστούν για την εγκατάσταση των διορθώσεων.
Στην Κίνα, το υπουργείο Βιομηχανίας κάλεσε οργανισμούς και χρήστες να πραγματοποιήσουν άμεσα ελέγχους στα συστήματά τους και να αναβαθμίσουν την PHP στην τελευταία ασφαλή έκδοση. Συνέστησε επίσης την ενίσχυση της παρακολούθησης για κυβερνοαπειλές και την έγκαιρη αλλαγή λογαριασμών, κωδικών πρόσβασης και κλειδιών ασφαλείας.
Η Νότια Κορέα αύξησε το επίπεδο συναγερμού κυβερνοασφάλειας για τον ιδιωτικό τομέα και ενεργοποίησε μηχανισμούς έκτακτης αντιμετώπισης, επικαλούμενη τον αυξημένο κίνδυνο κυβερνοεπιθέσεων.
Οι διορθώσεις ασφαλείας είναι ήδη διαθέσιμες, ωστόσο οι διαχειριστές των συστημάτων πρέπει να προχωρήσουν στην εγκατάστασή τους. Οι αρμόδιες υπηρεσίες κυβερνοασφάλειας συνιστούν την άμεση ενημέρωση των ευάλωτων συστημάτων ή την προσωρινή διακοπή λειτουργίας των ιστοτόπων μέχρι να ολοκληρωθεί η διαδικασία.
Πηγή – ΕΡΤ News
ΔΙΑΦΗΜΙΣΗ
Σχετικά άρθρα
Ελλάδα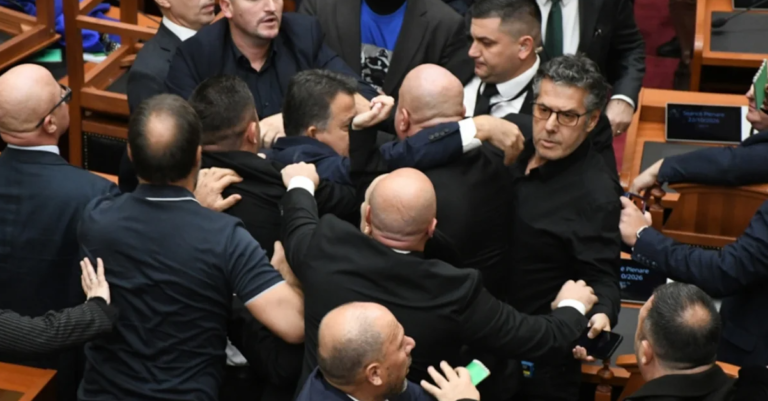 Διεθνή
Xάος στο κοινοβούλιο της Αλβανίας εν μέσω διαδηλώσεων – Οι βουλευτές πιάστηκαν στα χέρια (video)
ΠΡΙΝ ΑΠΟ 1 ΛΕΠΤΑ Κύπρος
Εργασίες ασφαλτικής επίστρωσης από το Δήμο Λευκωσίας – Στόχος το μακροπρόθεσμο όφελος του κοινού
ΠΡΙΝ ΑΠΟ 1 ΛΕΠΤΑ Κύπρος