

 Διεθνή
Google Chrome: Τέλος στις μη ασφαλείς ιστοσελίδες από αυτόν τον μήνα
Σύνοψη Η Google προχωρά στην καθολική ενεργοποίηση της ρύθμισης "Always Use Secure Connections" μέσα από τη σταθερή έκδοση Chrome 154. Κάθε προσπάθεια σύνδεσης σε παρωχημένες διευθύνσεις HTTP θα εμφανίζει πλέον μια αυστηρή προειδοποιητική οθόνη…
21 October 2026 · 12:48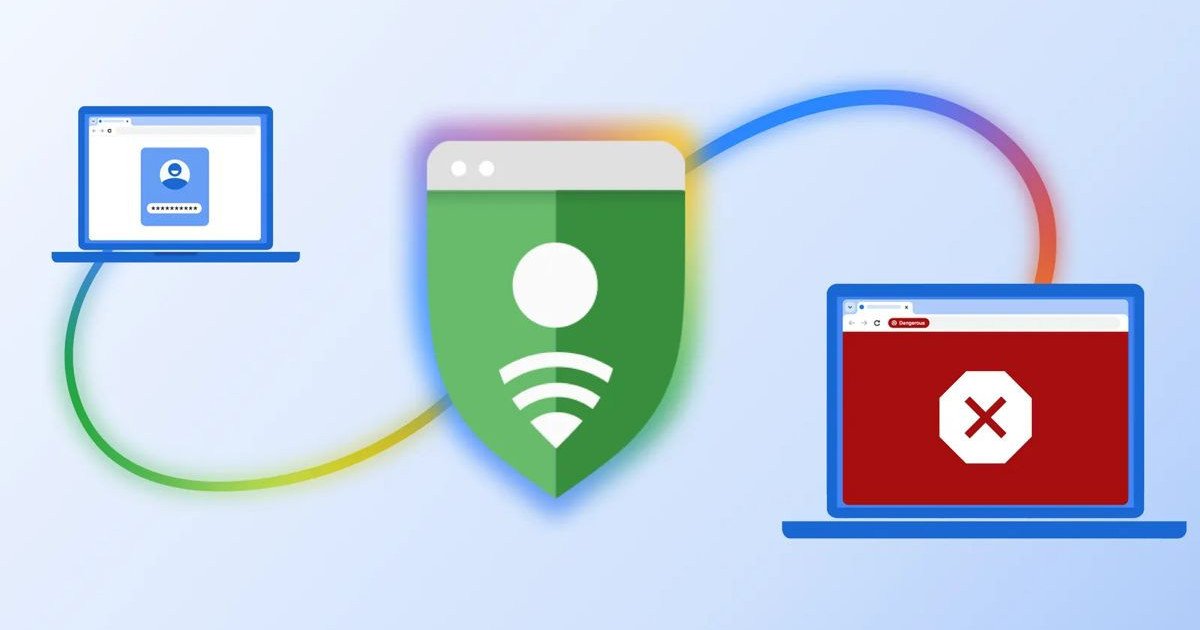
Σύνοψη
- Η Google προχωρά στην καθολική ενεργοποίηση της ρύθμισης “Always Use Secure Connections” μέσα από τη σταθερή έκδοση Chrome 154.
- Κάθε προσπάθεια σύνδεσης σε παρωχημένες διευθύνσεις HTTP θα εμφανίζει πλέον μια αυστηρή προειδοποιητική οθόνη πλήρους μεγέθους πριν από τη φόρτωση του εκάστοτε ιστότοπου.
- Η συγκεκριμένη αναβάθμιση στοχεύει στην καταπολέμηση του phishing και των εξελιγμένων διαδικτυακών απατών, επηρεάζοντας άμεσα χιλιάδες μη βελτιστοποιημένα ελληνικά websites.
- Η λειτουργία Ενισχυμένης Προστασίας (Enhanced Safe Browsing) αποτρέπει επιτυχώς τις επιθέσεις κοινωνικής μηχανικής, αναλύοντας επικίνδυνα μοτίβα σε πραγματικό χρόνο και προστατεύοντας τα δεδομένα των χρηστών.
Η προστασία των χρηστών κατά την καθημερινή τους περιήγηση στο διαδίκτυο αποκτά πλέον έναν πολύ πιο επιθετικό και αυτοματοποιημένο χαρακτήρα, καθώς η Google αποφάσισε να κλιμακώσει δραστικά τα μέτρα ασφαλείας που ενσωματώνονται στον δημοφιλέστερο web browser του πλανήτη.
Η μετάβαση προς ένα απολύτως κρυπτογραφημένο περιβάλλον ιστού αποτελούσε ανέκαθεν στρατηγική προτεραιότητα για την αμερικανική εταιρεία, ωστόσο, η υιοθέτηση της έκδοσης Chrome 154 τον Οκτώβριο του 2026 σηματοδοτεί την οριστική απαξίωση των πρωτοκόλλων που δεν πληρούν τις σύγχρονες προδιαγραφές κρυπτογράφησης δεδομένων.
Η προσέγγιση της Google απέναντι στις εξελισσόμενες διαδικτυακές απάτες δεν βασίζεται πλέον μόνο στην ενημέρωση του χρήστη μέσω διακριτικών εικονιδίων δίπλα στη γραμμή διευθύνσεων, αλλά προχωρά στη φυσική διακοπή της πλοήγησης όταν εντοπίζεται η παραμικρή ρωγμή στην αλυσίδα εμπιστοσύνης μιας σύνδεσης.
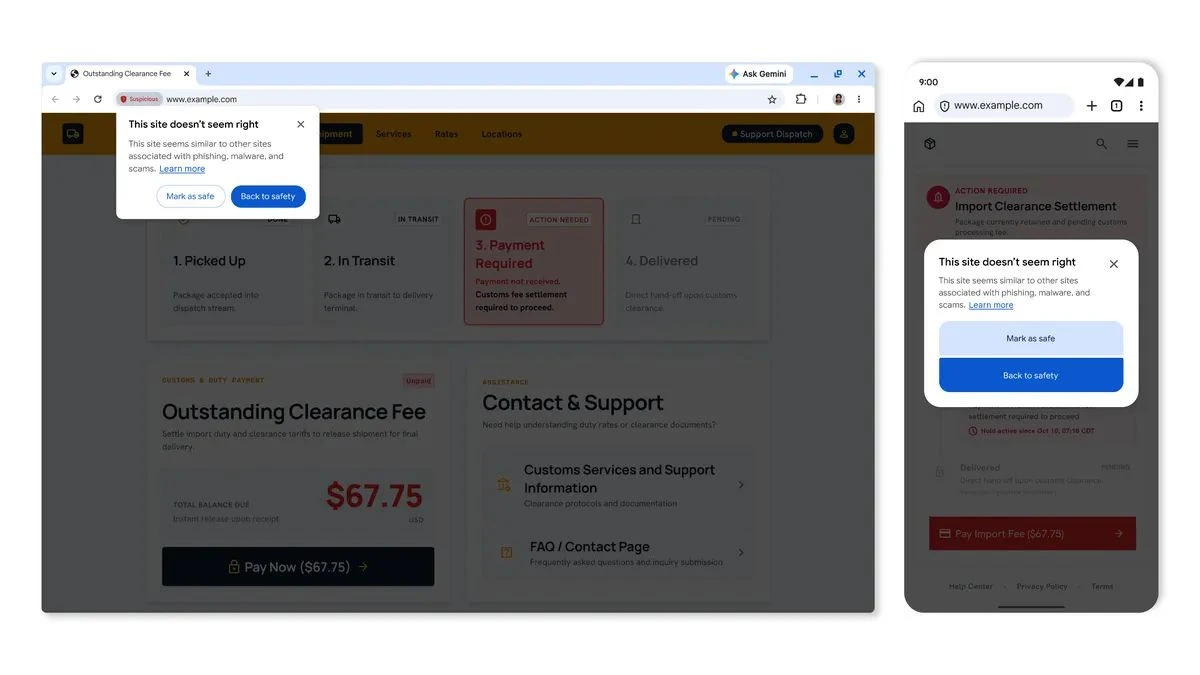
Πώς λειτουργεί η νέα προειδοποίηση μη ασφαλών ιστοσελίδων του Google Chrome;
Η έκδοση Google Chrome 154, η οποία κυκλοφορεί τον Οκτώβριο του 2026, ενεργοποιεί από προεπιλογή τη ρύθμιση «Always Use Secure Connections» για όλους τους χρήστες. Αυτό σημαίνει ότι ο browser επιχειρεί αυτόματη αναβάθμιση κάθε HTTP συνδέσμου σε HTTPS, εμφανίζοντας μια αυστηρή προειδοποιητική οθόνη παρεμβολής (interstitial) εάν ο ιστότοπος δεν διαθέτει έγκυρο πιστοποιητικό ασφαλείας.
Ο μηχανισμός λειτουργίας αυτής της νέας αμυντικής διάταξης είναι εξαιρετικά απλός στη σύλληψή του αλλά τεράστιος σε επίπεδο συνεπειών για την αρχιτεκτονική του παγκόσμιου ιστού. Όταν ένας χρήστης κάνει κλικ σε έναν παλαιό σύνδεσμο, σκανάρει ένα τυπωμένο QR code ή πληκτρολογεί χειροκίνητα μια διεύθυνση ξεκινώντας με ο Chrome αναλαμβάνει αυτόματα να αναβαθμίσει το αίτημα στο ασφαλές πρωτόκολλο HTTPS πριν καν επικοινωνήσει με τον τελικό server. Εάν ο server διαθέτει το απαραίτητο και εν ισχύ πιστοποιητικό SSL, η πλοήγηση συνεχίζεται απρόσκοπτα και ο επισκέπτης δεν αντιλαμβάνεται την παραμικρή καθυστέρηση. Στην περίπτωση όμως που ο server αδυνατεί να προσφέρει ασφαλή σύνδεση, είτε λόγω ληγμένου πιστοποιητικού είτε λόγω λανθασμένης παραμετροποίησης των redirects, ο browser σταματά άμεσα τη διαδικασία φόρτωσης και υψώνει ένα ψηφιακό τείχος, εξηγώντας αναλυτικά ότι οι πληροφορίες που ενδέχεται να ανταλλαγούν κινδυνεύουν να υποκλαπούν από κακόβουλους τρίτους.
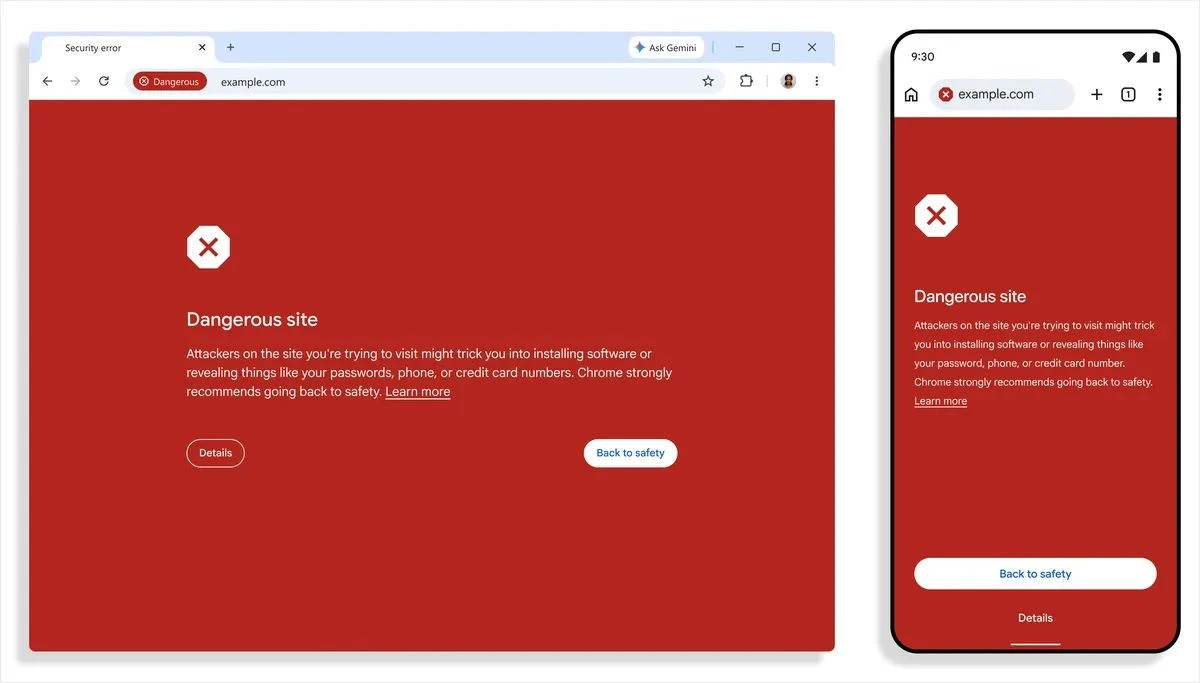
Το πρόβλημα δεν εντοπίζεται αποκλειστικά στις σελίδες που αμέλησαν παντελώς την εγκατάσταση ενός πιστοποιητικού ασφαλείας, διότι η συντριπτική πλειοψηφία των σύγχρονων παρόχων φιλοξενίας ενσωματώνει πλέον δωρεάν λύσεις όπως το Let’s Encrypt που ανανεώνονται αυτοματοποιημένα. Η πραγματική παγίδα κρύβεται στις υποσελίδες, στα ξεχασμένα subdomains και κυρίως στο λεγόμενο μεικτό περιεχόμενο (mixed content), όπου η κεντρική διεύθυνση φορτώνει κανονικά μέσω HTTPS, αλλά μεμονωμένα στοιχεία όπως εικόνες, γραμματοσειρές ή παλαιότερα αρχεία JavaScript εξακολουθούν να καλούνται μέσω HTTP. Ο νέος αλγόριθμος ελέγχου του Google Chrome είναι πλέον αμείλικτος απέναντι σε αυτές τις παραλείψεις, τιμωρώντας την αμέλεια των προγραμματιστών με μια προειδοποίηση η οποία λειτουργεί αποτρεπτικά για σχεδόν το σύνολο των απλών καταναλωτών, δημιουργώντας τεράστιο πρόβλημα μετατροπών (conversion rate drop) σε ηλεκτρονικά καταστήματα.
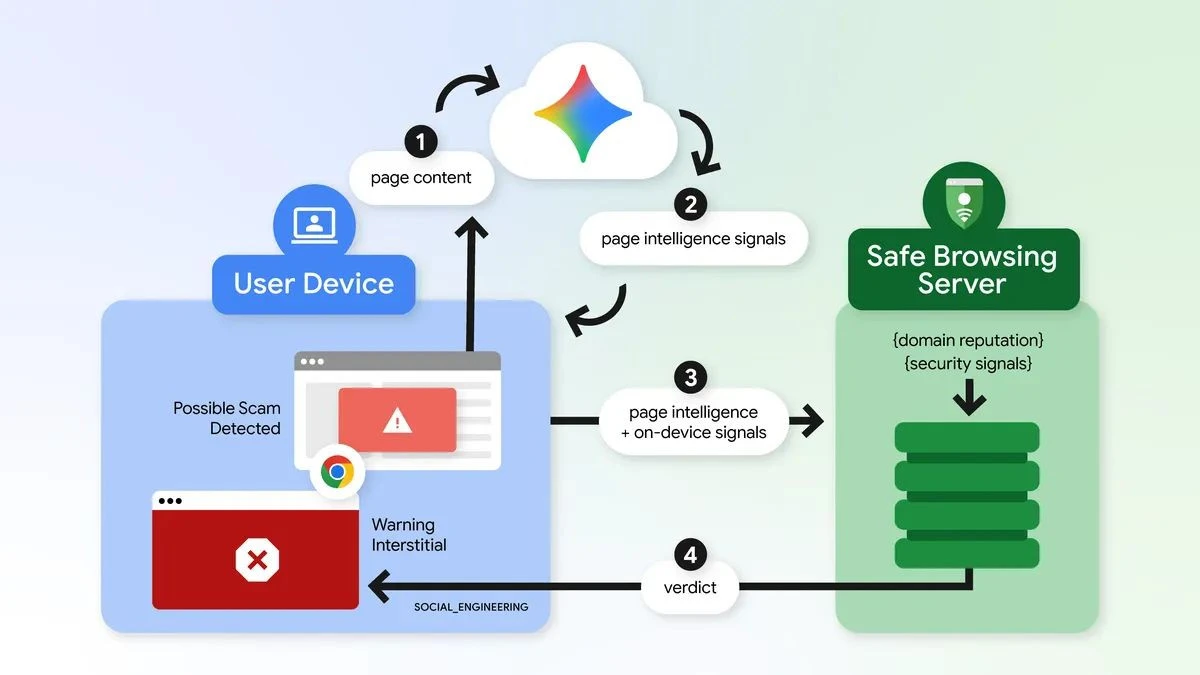
Παράλληλα, η εταιρεία έχει επενδύσει τεράστιους πόρους στην εξέλιξη της λειτουργίας Ενισχυμένης Προστασίας, η οποία βασίζεται σε μοντέλα τεχνητής νοημοσύνης για να εντοπίζει μοτίβα συμπεριφοράς που προδίδουν απόπειρες ηλεκτρονικού ψαρέματος (phishing) και επιθέσεις κοινωνικής μηχανικής. Οι κυβερνοεγκληματίες χρησιμοποιούν πλέον εξαιρετικά πειστικά αντίγραφα γνωστών ιστοσελίδων για να υποκλέψουν κωδικούς πρόσβασης και τραπεζικά δεδομένα, συνεπώς η ανάλυση του κώδικα και της δομής ενός site σε πραγματικό χρόνο αποτελεί το μοναδικό αποτελεσματικό αντίμετρο. Η ενεργοποίηση αυτών των προηγμένων μηχανισμών καθιστά τους χρήστες στατιστικά δέκα φορές πιο ασφαλείς σε σύγκριση με την παραδοσιακή τυπική προστασία, ενώ τα δεδομένα τηλεμετρίας που συλλέγονται ανώνυμα βοηθούν τον Chrome να αντιδρά ακαριαία στην εμφάνιση νέων απειλών.
Σε επίπεδο τοπικής αγοράς, το ελληνικό διαδίκτυο φιλοξενεί χιλιάδες εταιρικές παρουσιάσεις μικρομεσαίων επιχειρήσεων και τοπικά ενημερωτικά portals τα οποία κατασκευάστηκαν πριν από αρκετά χρόνια και παραμένουν έκτοτε χωρίς ουσιαστική τεχνική υποστήριξη ή συντήρηση. Οι διαχειριστές αυτών των ιστοσελίδων καλούνται πλέον να ελέγξουν τα DNS records τους και να επιβεβαιώσουν τη σωστή λειτουργία όλων των redirects, διότι οποιαδήποτε διαφημιστική καμπάνια, επαγγελματική κάρτα ή ακόμα και τυπωμένο υλικό που παραπέμπει σε μη κρυπτογραφημένη διεύθυνση θα οδηγεί τους δυνητικούς πελάτες σε ένα αδιέξοδο προειδοποιήσεων. Το κόστος διόρθωσης αυτών των σφαλμάτων είναι συνήθως αμελητέο και περιορίζεται σε λίγες ώρες εργασίας από έναν έμπειρο προγραμματιστή, αλλά η ζημιά στη φήμη και την αξιοπιστία μιας επιχείρησης που εμφανίζεται ως «μη ασφαλής» στα μάτια των πελατών της παραμένει ανυπολόγιστη.
Επιπλέον, οι επαγγελματίες του SEO παρακολουθούν στενά αυτές τις εξελίξεις, καθώς παρόλο που η συγκεκριμένη προειδοποίηση δεν αποτελεί άμεσο παράγοντα κατάταξης στα οργανικά αποτελέσματα, η ραγδαία αύξηση του bounce rate (ποσοστό εγκατάλειψης) που προκαλείται από την αδυναμία πρόσβασης στο περιεχόμενο, μεταφράζεται αναπόφευκτα σε πτώση της ορατότητας. Κάθε δευτερόλεπτο που ένας επισκέπτης σπαταλά προσπαθώντας να κατανοήσει γιατί ο αγαπημένος του browser του απαγορεύει την είσοδο σε ένα φαινομενικά αθώο blog, αποτελεί μια χαμένη ευκαιρία για τον δημιουργό του περιεχομένου.
Πηγή – Techgear
ΔΙΑΦΗΜΙΣΗ
Σχετικά άρθρα
Διεθνή Διεθνή
Ρωσική πυραυλική επίθεση στο Κίεβο
ΠΡΙΝ ΑΠΟ 1 ΛΕΠΤΑ Διεθνή
Εντολή Στέιτ Ντιπάρτμεντ για απομάκρυνση προσωπικού από την πρεσβεία στο Ριάντ υπό τον φόβο νέων επιθέσεων
ΠΡΙΝ ΑΠΟ 1 ΛΕΠΤΑ Αθλητισμός