

 Ελλάδα
GTA VI: Προσοχή στις άπατες με την «έκδοση για PC»
Σύνοψη Πλήρης απουσία επίσημου κώδικα: Δεν υφίσταται έκδοση του τίτλου για PC. Κάθε δήθεν installer είναι παγίδα κυβερνοεγκληματιών, με συνηθισμένο μέγεθος που μόλις ξεπερνά το 1.1 MB. Εξειδικευμένη υποκλοπή δεδομένων: Τα αρχεία εγκαθιστούν infostealers…
14 Νοεμβρίου 2026 · 19:53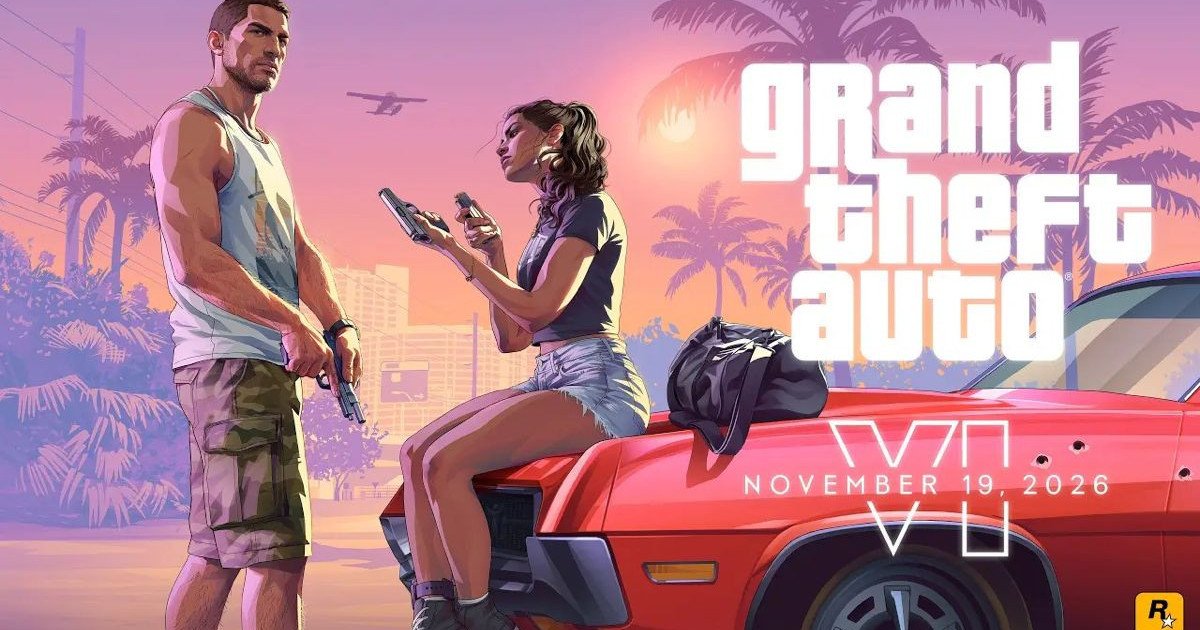
Σύνοψη
- Πλήρης απουσία επίσημου κώδικα: Δεν υφίσταται έκδοση του τίτλου για PC. Κάθε δήθεν installer είναι παγίδα κυβερνοεγκληματιών, με συνηθισμένο μέγεθος που μόλις ξεπερνά το 1.1 MB.
- Εξειδικευμένη υποκλοπή δεδομένων: Τα αρχεία εγκαθιστούν infostealers (Vidar, WARDEN Stealer) τα οποία αντλούν σιωπηλά κωδικούς πρόσβασης, cookies συνεδρίας από web browsers και διαπιστευτήρια πλατφορμών (Steam, Discord, Roblox).
- Στόχευση ψηφιακών περιουσιών: Ενσωματωμένοι κώδικες “wallet drainers” παραβιάζουν πορτοφόλια κρυπτονομισμάτων (π.χ. στο δίκτυο Solana) και αφαιρούν ακαριαία όλα τα διαθέσιμα κεφάλαια του χρήστη.
- Καταστροφική συμπεριφορά (Wiper): Ορισμένες παραλλαγές της απειλής λειτουργούν τιμωρητικά, κρυπτογραφώντας τους τοπικούς φακέλους του θύματος και αχρηστεύοντας ανεπανόρθωτα αρχεία μεγέθους άνω των 200MB.
Η τεράστια προσμονή για την κυκλοφορία του Grand Theft Auto VI λειτουργεί ως ένα εξαιρετικά αποτελεσματικό δόλωμα στα χέρια επιδέξιων κυβερνοεγκληματιών. Παρότι η Rockstar Games δεν έχει ανακοινώσει επίσημα καμία έκδοση για PC, το διαδίκτυο βρίθει από παραπλανητικές διαφημίσεις, ψεύτικα βίντεο στο YouTube και απατηλές αναρτήσεις στα κοινωνικά δίκτυα που υπόσχονται αποκλειστική πρόσβαση. Οι ανυποψίαστοι χρήστες, στην προσπάθειά τους να δοκιμάσουν τον τίτλο πριν από την προγραμματισμένη πρεμιέρα του, καταλήγουν να παραδίδουν τα κλειδιά της ψηφιακής τους ζωής σε χάκερς που αναζητούν οικονομικό όφελος.
Αναλύσεις από κορυφαίες εταιρείες κυβερνοασφάλειας, όπως η Cynet, φέρνουν στο φως τις περίπλοκες μεθόδους που επιστρατεύονται για την παγίδευση των θυμάτων. Ομάδες ερευνητών εντόπισαν μολυσμένους συνδέσμους διαμοιρασμού, οι οποίοι φιλοξενούνται σε φαινομενικά ασφαλή περιβάλλοντα, ανάμεσα στα οποία συγκαταλέγονται τα σημειωματάρια του Google Colab. Μέσα από αυτά τα αποθετήρια, ο επισκέπτης κατευθύνεται στη λήψη ενός συμπιεσμένου αρχείου (ZIP), το οποίο βαφτίζεται ως το επίσημο εκτελέσιμο λογισμικό εγκατάστασης του παιχνιδιού. Στην πραγματικότητα, ο φάκελος κρύβει στο εσωτερικό του το WARDEN Stealer. Πρόκειται για ένα εξειδικευμένο πρόγραμμα σχεδιασμένο να διεισδύει αθόρυβα στο λειτουργικό σύστημα. Ο πρωταρχικός του σκοπός επικεντρώνεται στην άντληση αποθηκευμένων κωδικών πρόσβασης, ψηφιακών διαπιστευτηρίων από πλατφόρμες διασκέδασης, καθώς και στην άμεση υποκλοπή δεδομένων από τα τοπικά κρυπτογραφικά πορτοφόλια που διατηρεί ο κάτοχος του υπολογιστή.
Ένα από τα πιο εντυπωσιακά στοιχεία της επιθετικής τακτικής είναι η ψυχολογική χειραγώγηση που εφαρμόζεται κατά τη διάρκεια της δήθεν εγκατάστασης. Σύμφωνα με την καταγραφή της εταιρείας Huntress, το εκτελέσιμο αρχείο έχει μέγεθος μόλις 1,1 MB. Ένα τόσο μικρό νούμερο θα έπρεπε να αποτελεί άμεση προειδοποίηση αποτροπής για ένα σύγχρονο βιντεοπαιχνίδι κολοσσιαίων απαιτήσεων, το οποίο υπό φυσιολογικές συνθήκες απαιτεί δεκάδες gigabytes. Όταν το θύμα αγνοήσει τα προειδοποιητικά σημάδια και εκκινήσει τη διαδικασία, εμφανίζεται ένα νομιμοφανές πλαίσιο διαλόγου. Το μήνυμα προειδοποιεί πως το λογισμικό αποτελεί προϊόν «διαρροής» και ενδέχεται να μην λειτουργήσει σωστά λόγω ανυπαρξίας άδειας χρήσης. Λίγα δευτερόλεπτα αργότερα, μια τεχνητή ένδειξη σφάλματος “License not found” κάνει την εμφάνιση της. Ο παίκτης πείθεται πως η δοκιμή απλώς απέτυχε, ενώ στο παρασκήνιο έχουν ήδη προστεθεί εγγραφές στο μητρώο των Windows και έχουν εγκατασταθεί πολλαπλά εργαλεία απομακρυσμένης πρόσβασης, ευρύτερα γνωστά ως RATs (όπως το NJRAT και το DCRAT).
Τα στελέχη ασφαλείας υπογραμμίζουν πως τα εργαλεία υποκλοπής που διακινούνται (infostealers όπως το Vidar), δρουν σε βαθύ επίπεδο μέσα στο σύστημα χωρίς να παράγουν ορατά παράθυρα που θα κινούσαν υποψίες. Το κακόβουλο λογισμικό χαρτογραφεί σιωπηλά την αρχιτεκτονική του web browser, απομονώνοντας τα αρχεία SQLite στα οποία αποθηκεύονται τα διαπιστευτήρια αυτόματης συμπλήρωσης, τα στοιχεία των πιστωτικών καρτών και το ιστορικό λήψεων. Παράλληλα, αναζητά τα ενεργά tokens συνεδρίας. Η υφαρπαγή ενός ενεργού token επιτρέπει στον εγκληματία να προσπεράσει τα πρωτόκολλα ελέγχου ταυτότητας δύο παραγόντων (2FA), καθώς ο server αναγνωρίζει τον εισβολέα ως τον νόμιμο, ήδη συνδεδεμένο ιδιοκτήτη του λογαριασμού.
Πέρα από τα παραδοσιακά αρχεία λήψης, οι ψηφιακές απειλές έχουν εξελιχθεί στοχεύοντας άμεσα τα assets μέσω εξαπατημένων ιστοσελίδων. Η Malwarebytes ανέφερε μια άκρως επαγγελματική καμπάνια, η οποία προωθείτο μέσω διαφημίσεων σε πλατφόρμες κοινωνικής δικτύωσης. Η σελίδα προσέφερε την δήθεν πρόωρη πρόσβαση (Early Access) έναντι 50 δολαρίων ή 1 νομίσματος SOL (δίκτυο Solana). Εάν ο επισκέπτης επέλεγε την πληρωμή μέσω κρυπτονομισμάτων και ενέκρινε τη σύνδεση του πορτοφολιού του, ένας ενσωματωμένος κώδικας “wallet drainer” αναλάμβανε άμεση δράση. Το script δεν αφαιρούσε το αντίτιμο της αγοράς, αλλά έλεγχε το συνολικό υπόλοιπο του λογαριασμού, υπολόγιζε τα έξοδα μεταφοράς, και μετέφερε ακαριαία ολόκληρο το ποσό στην κατοχή των χάκερς.
Η πλήρης άλωση του υπολογιστή ενδέχεται να λάβει ακραία καταστροφικές διαστάσεις, μη σταματώντας στην απλή καταγραφή δραστηριότητας. Πολλές από τις παραλλαγές αυτών των μολυσματικών αρχείων ενσωματώνουν λειτουργίες “wiper“, αντιμετωπίζοντας τον αποθηκευτικό χώρο του θύματος με πρωτοφανή επιθετικότητα. Ο κώδικας στοχεύει αρχικά αρχεία μεγάλης χωρητικότητας, αντικαθιστώντας τα δεδομένα οποιουδήποτε αρχείου υπερβαίνει τα 200MB με τυχαίες συμβολοσειρές και καθιστώντας τα απολύτως άχρηστα. Στη συνέχεια, κρυπτογραφεί τους προσωπικούς φακέλους της επιφάνειας εργασίας, των επαφών, καθώς και τα συγχρονισμένα αρχεία στην υπηρεσία OneDrive. Σε αντίθεση με τις παραδοσιακές επιθέσεις ransomware που απαιτούν χρηματικά λύτρα για την αποκρυπτογράφηση, τα συγκεκριμένα λογισμικά λειτουργούν καθαρά τιμωρητικά, μην αφήνοντας καμία οδό επιστροφής των πολύτιμων δεδομένων.
Οι μηχανισμοί προστασίας απέναντι σε αυτές τις ακραίες πρακτικές απαιτούν ψηφιακή επαγρύπνηση και κατανόηση του επίσημου χρονοδιαγράμματος των εταιρειών. Εφόσον ένας τίτλος δεν έχει κυκλοφορήσει επίσημα για μια πλατφόρμα, οποιοσδήποτε ισχυρισμός για διαρροή εκτελέσιμου κώδικα αποτελεί καλοστημένη παγίδα. Οι χρήστες οφείλουν να μην απενεργοποιούν ποτέ τα εργαλεία προστασίας του Windows κατόπιν αιτήματος άγνωστων installers, να διατηρούν ενημερωμένα τα προγράμματα περιήγησης, και να αντιμετωπίζουν με απόλυτη καχυποψία συνδέσμους διαμοιρασμού (Dropbox, Google Drive) που διακινούνται μέσω ανεπίσημων καναλιών στο Discord ή το Telegram. Ο χρυσός κανόνας της κυβερνοασφάλειας παραμένει αμετάβλητος -> εάν μια προσφορά μοιάζει υπερβολικά καλή για να ανταποκρίνεται στην πραγματικότητα, αποτελεί βέβαιη απάτη.
Πηγή – Techgear
Σχετικά άρθρα
Ελλάδα Ροή Ειδήσεων
Το 14χρονο αγόρι που νίκησε τον θάνατο. Και η πατέντα του ενός δολαρίου που άλλαξε την Ιατρική
ΠΡΙΝ ΑΠΟ 1 ΛΕΠΤΑ Ροή Ειδήσεων
Ευθύνες!
ΠΡΙΝ ΑΠΟ 1 ΛΕΠΤΑ Ελλάδα