
 Ροή Ειδήσεων
Επιθέσεις DDoS στην τιμή μιας συνδρομής streaming
Στη νέα της έρευνα, η ομάδα ειδικών της Kaspersky Digital Foot print Intelligence (DFI) εξέτασε τον τρόπο με τον οποίο προσφέρονται οι υπηρεσίες DDoS στο darkweb, τα διαφορετικά μοντέλα και την τιμολόγησή…
30 Σεπτεμβρίου 2026 · 14:28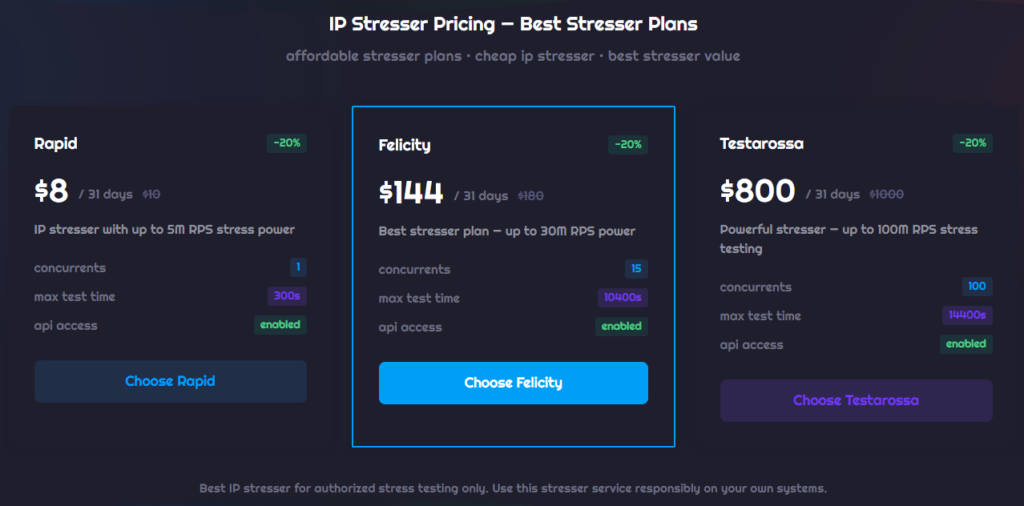
Στη νέα της έρευνα, η ομάδα ειδικών της Kaspersky Digital Foot print Intelligence (DFI) εξέτασε τον τρόπο με τον οποίο προσφέρονται οι υπηρεσίες DDoS στο darkweb, τα διαφορετικά μοντέλα και την τιμολόγησή τους, καθώς και τις μεθόδους προώθησής τους. Παράλληλα, διερεύνησε τον τρόπο με τον οποίο ο ανταγωνισμός διαμορφώνει την αγορά με την πάροδο του χρόνου, καθώς και τις συνήθεις πρακτικές των παρόχων υπηρεσιών DDoS. Στο πλαίσιο της έρευνας, οι ειδικοί εξέτασαν περισσότερες από 256.000 αναρτήσεις σχετικές με επιθέσεις DDoS στο dark και deepweb και εντόπισαν 148 φορείς που δραστηριοποιούνται στην παροχή υπηρεσιών DDoS τουλάχιστον από το 2024.
Τρία βασικά μοντέλα για την πραγματοποίηση επιθέσεων DDoS ξεχωρίζουν: οι επιθέσεις κατόπιν ανάθεσης, κατά τις οποίες προσλαμβάνεται ένας εξωτερικός συνεργάτης για την πραγματοποίηση της επίθεσης, το DDoS-as-a-Service, όπου οι χρήστες αγοράζουν συνδρομή σε εργαλεία επίθεσης, όπως διαδικτυακούς πίνακες ελέγχου ή bots στο Telegram, και η χρήση ιδιόκτητων υποδομών, όπου οι επιτιθέμενοι διαχειρίζονται τα δικά τους scripts ή botnets.Μεταξύ των παρόχων που προσέφεραν επιθέσεις κατόπιν ανάθεσης, το 65% διαφημιζόταν σε φόρουμ κυβερνοεγκληματιών, ενώ το 35% χρησιμοποιούσε το Telegram και το Discord.
Παράδειγμα τιμολόγησηςσυνδρομήςσε πλατφόρμα stresser
Η έρευνα δείχνει ότι η δραστηριότητα γύρω από τις επιθέσεις DDoS επικεντρώνεται σε δύο βασικούς τύπους: τις επιθέσεις σε επίπεδο δικτύου, οι οποίες επιχειρούν να υπερφορτώσουν τις υποδομές με μεγάλο όγκο κίνησης, και τις επιθέσεις σε επίπεδο εφαρμογών, οι οποίες στοχεύουν άμεσα στη διατάραξη της λειτουργίας ιστοτόπων και διαδικτυακών υπηρεσιών.Η ανάλυση της KasperskyDFIέδειξε ότι το 74% των δραστών διαφήμιζε τεχνικές L4, συμπεριλαμβανομένων επιθέσεων TCP, UDP και DNSflood, ενώ μόλις το 9% αναφερόταν συγκεκριμένα σε αυτόνομες τεχνικές L3. Οι επιθέσεις L7 ήταν μακράν οι πιο διαδεδομένες, καθώς προσφέρονταν στο 92% των περιπτώσεων. Τα ευρήματα καταδεικνύουν την ευρεία διαθεσιμότητα έτοιμων εργαλείων για επιθέσεις, καθώς και τη σχετική ευκολία με την οποία μπορούν να στοχοποιηθούνιστότοποι και άλλες διαδικτυακά εκτεθειμένες υπηρεσίες.
«Οι επιθέσεις DDoS έχουν εξελιχθεί σε μια πιο πρακτική και εύκολα προσβάσιμη επιλογή για τους φορείς απειλών, κυρίως επειδή οι σχετικές υπηρεσίες είναι φθηνές και εύκολα διαθέσιμες. Σε ορισμένες περιπτώσεις, το κόστος πραγματοποίησης μιας επίθεσης μπορεί να είναι χαμηλότερο από μια τυπική μηνιαία συνδρομή σε υπηρεσία streaming ή ακόμη και να αντιστοιχεί στην τιμή ενός καφέ. Για τις επιχειρήσεις, αυτό σημαίνει ότι η ετοιμότητα απέναντι σε επιθέσεις DDoS θα πρέπει να αποτελεί βασικό μέρος του σχεδιασμού κυβερνοασφάλειας. Εξίσου σημαντική είναι η κατανόηση της αγοράς που βρίσκεται πίσω από αυτές τις επιθέσεις, καθώς η αποτελεσματικότερη άμυνα ξεκινά από τη σαφέστερη κατανόηση του περιβάλλοντος απειλών», δήλωσε ο JoãoPedroBrandãoeSilva, αναλυτής της KasperskyDigitalFootprintIntelligence.
Εδώ μπορείτε να βρείτε την πλήρη έρευνα.
Για να ενισχύσετε την ασφάλεια της επιχείρησής σας, η Kaspersky προτείνει τα εξής:
- Υιοθετήστε μια ολοκληρωμένη υπηρεσία προστασίας από ψηφιακούς κινδύνους, η οποία παρακολουθεί τα ψηφιακά περιουσιακά στοιχεία του οργανισμού και εντοπίζει απειλές στο surface, deep και darkweb, όπως το KasperskyDigitalFootprintIntelligence.
- Παρέχετε στα στελέχη ασφάλειας πληροφοριών ολοκληρωμένη εικόνα των κυβερνοαπειλών που στοχεύουν τον οργανισμό σας. Το KasperskyThreatIntelligenceπαρέχει πλούσιο και ουσιαστικό πλαίσιο πληροφοριών σε όλο τον κύκλο διαχείρισης περιστατικών, βοηθώντας τα στελέχη να εντοπίζουν έγκαιρα τους ψηφιακούς κινδύνους.
- Κρατήστε τους εργαζομένους σας ενήμερους σχετικά με τις απειλές που μπορεί να αντιμετωπίσουν. Η KasperskyAutomatedSecurityAwarenessPlatformσυμβάλλει στην ανάπτυξη υπεύθυνης συμπεριφοράς απέναντι στην ψηφιακή ασφάλεια, παρέχοντας μεταξύ άλλων πρακτικές για την ασφαλή λήψη αρχείων.
- Ενισχύστε τους υφιστάμενους μηχανισμούς ασφάλειας με δυνατότητες ανίχνευσης που υποστηρίζονται από εξειδικευμένους επαγγελματίες και αξιοποιούν διεθνή δεδομένα για το τοπίο των απειλών, μέσω λύσεων όπως το KasperskyManagedDetectionandResponse (MDR). Η λύση προσφέρει 24ωρη παρακολούθηση, ανίχνευση, διερεύνηση και ταχεία απόκριση σε σύνθετες κυβερνοεπιθέσεις.
Σχετικά με την Kaspersky
Η Kaspersky είναι μια παγκόσμια εταιρεία κυβερνοασφάλειας και ψηφιακής ιδιωτικότητας, που ιδρύθηκε το 1997. Έχοντας προστατεύσει πάνω από ένα δισεκατομμύριο συσκευές από αναδυόμενες ψηφιακές απειλές και στοχευμένες επιθέσεις μέχρι σήμερα, η βαθιά τεχνογνωσία και εξειδίκευση της εταιρείας στη διαχείριση απειλών μεταφράζονται διαρκώς σε καινοτόμες λύσεις και υπηρεσίες, με στόχο την προστασία ιδιωτών, επιχειρήσεων, κρίσιμων υποδομών και κυβερνήσεων σε όλο τον κόσμο. Το ολοκληρωμένο χαρτοφυλάκιο ασφαλείας της εταιρείας περιλαμβάνει κορυφαίου επιπέδου προστασία της ψηφιακής ζωής των χρηστών, εξειδικευμένα προϊόντα και υπηρεσίες ασφάλειας για επιχειρήσεις, καθώς και λύσεις CyberImmune για την αντιμετώπιση σύνθετων και συνεχώς εξελισσόμενων ψηφιακών απειλών. Η Kaspersky βοηθά εκατομμύρια ιδιώτες και σχεδόν 200.000 εταιρικούς πελάτες να προστατεύσουν ό,τι έχει μεγαλύτερη αξία για εκείνους. Μάθετε περισσότερα στο www.kaspersky.com.
Πηγή – Ελεύθερος Τύπος
ΔΙΑΦΗΜΙΣΗ



Σχετικά άρθρα
Ροή Ειδήσεων Αθλητισμός
ΟΜΟΝΟΙΑ PLAYER ESCORT: Μια στιγμή που θα θυμάται για πάντα!
ΠΡΙΝ ΑΠΟ 1 ΛΕΠΤΑ Ροή Ειδήσεων
Lady’s Mile και Κούριο στο επίκεντρο: 74 συλλήψεις και 12 ποινικές υποθέσεις
ΠΡΙΝ ΑΠΟ 1 ΛΕΠΤΑ Πολιτισμός