

 Πολιτισμός
Συναγερμός FBI για βιομηχανική ψύξη: Αποσυνδέστε τώρα τους ελεγκτές
Σε κατάσταση έκτακτου συναγερμού θέτει τις αλυσίδες σούπερ μάρκετ και τους διαχειριστές της ψυκτικής εφοδιαστικής αλυσίδας το FBI, εκδίδοντας κατεπείγουσα οδηγία για την άμεση απομόνωση των κρίσιμων βιομηχανικών συστημάτων από το δημόσιο διαδίκτυο. Η…
11 Νοεμβρίου 2026 · 08:02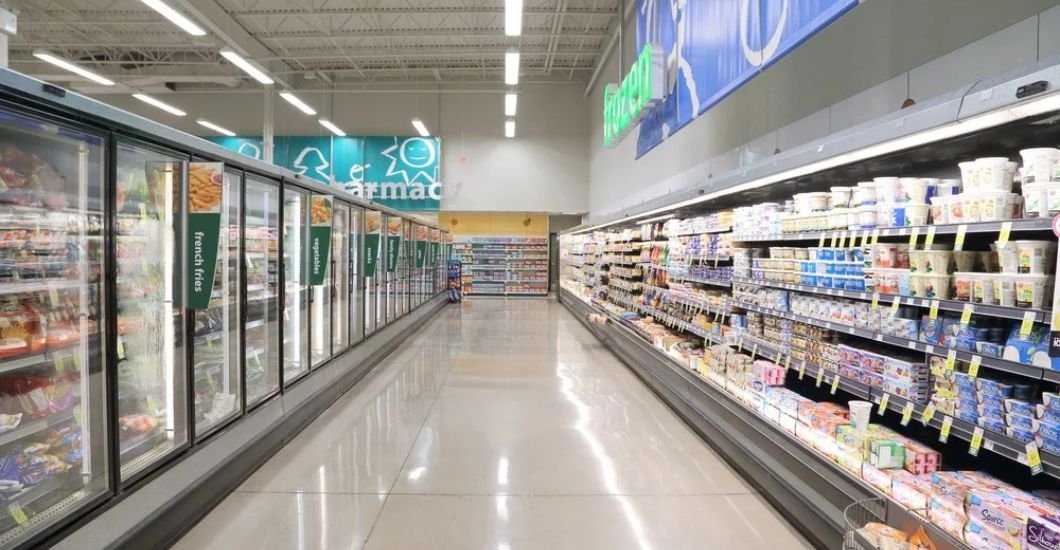
Σε κατάσταση έκτακτου συναγερμού θέτει τις αλυσίδες σούπερ μάρκετ και τους διαχειριστές της ψυκτικής εφοδιαστικής αλυσίδας το FBI, εκδίδοντας κατεπείγουσα οδηγία για την άμεση απομόνωση των κρίσιμων βιομηχανικών συστημάτων από το δημόσιο διαδίκτυο.
Η αυστηρή κινητοποίηση των ομοσπονδιακών αρχών των ΗΠΑ και των ευρωπαϊκών υπηρεσιών ασφαλείας έρχεται ως άμεση απάντηση σε ένα πρωτοφανές κύμα συντονισμένων κυβερνοεπιθέσεων, κατά το οποίο χάκερ εισέβαλαν στα κεντρικά συστήματα ελέγχου δεκάδων καταστημάτων λιανεμπορίου, ανεβάζοντας τις θερμοκρασίες στους καταψύκτες έως και στους 50 βαθμούς Κελσίου.
«Βγάλτε τους ελεγκτές από το ανοιχτό internet»
Το μήνυμα του FBI και των συναρμόδιων υπηρεσιών κυβερνοασφάλειας των ΗΠΑ προς τους επικεφαλής ασφαλείας (CISOs) και τους τεχνικούς διευθυντές του retail είναι κατηγορηματικό:
- Άμεση αποσύνδεση από το Web: Κάθε βιομηχανικός ελεγκτής ψύξης (cooling controller) πρέπει να αποσυρθεί πάραυτα από το δημόσιο internet και να τοποθετηθεί πίσω από αυστηρά απομονωμένα εταιρικά δίκτυα (air-gapped ή μέσω ασφαλών VPN με έλεγχο ταυτότητας πολλαπλών παραγόντων).
- Κατάργηση των default διαπιστευτηρίων: Επιβάλλεται η άμεση αντικατάσταση όλων των προεπιλεγμένων εργοστασιακών κωδικών πρόσβασης (όπως admin/admin), οι οποίοι παραμένουν το νούμερο ένα διάνυσμα εισβολής.
Η προειδοποίηση αποκτά χαρακτήρα επείγοντος, καθώς οι έλεγχοι αποκαλύπτουν τεράστια κενά σε όλη την Ευρώπη. Ενδεικτικά, μόνο στο Ηνωμένο Βασίλειο εντοπίζονται αυτή τη στιγμή 274 ελεγκτές ψύξης σούπερ μάρκετ πλήρως εκτεθειμένοι στο ανοιχτό διαδίκτυο.

Όπως υπογράμμισε ο Ian Bassill της UK Cyber Defence: «Αλλάξτε τον προεπιλεγμένο κωδικό πρόσβασης και κρατήστε αυτά τα συστήματα εκτός ανοιχτού διαδικτύου, και σχεδόν όλο αυτό το πρόβλημα εξαφανίζεται».
Πώς έλιωσαν οι καταψύκτες σε 11 χώρες
Η αυστηρή κινητοποίηση των αρχών πυροδοτήθηκε από το μαζικό σαμποτάζ της 2ας Νοεμβρίου, το οποίο εκδηλώθηκε ταυτόχρονα σε τουλάχιστον 11 χώρες, τρεις εβδομάδες μετά από παρόμοια επίθεση σε εκατοντάδες γαλλικά καταστήματα.
Οι δράστες εκμεταλλεύτηκαν τις νυχτερινές ώρες για να παραβιάσουν εξ αποστάσεως τους θερμοστάτες σε καταστήματα διεθνών κολοσσών, όπως η Carrefour και η Delhaize στο Βέλγιο, η ICA και η Coop στη Σουηδία, καθώς και σημεία των Ahold Delhaize, IKEA και Colruyt Group σε Ολλανδία και Λουξεμβούργο.
Σύμφωνα με τα στοιχεία των ερευνών, οι χάκερ άλλαξαν τις ρυθμίσεις ψύξης, ανεβάζοντας σε πολλές περιπτώσεις τη θερμοκρασία στους 50°C, μετατρέποντας τους καταψύκτες σε… φούρνους και αναγκάζοντας τα καταστήματα να πετάξουν τόνους χαλασμένων τροφίμων.
Ακόμα, η ανάλυση της εταιρείας SecurityScorecard σε μία παραβιασμένη μονάδα της Copeland αποκάλυψε ότι οι εισβολείς εκτέλεσαν 743 αλλαγές παραμέτρων σε 31 συσκευές μέσα σε λίγες ώρες, φροντίζοντας παράλληλα να απενεργοποιήσουν όλους τους αυτόματους συναγερμούς, ώστε το προσωπικό να μην αντιληφθεί την καταστροφή πριν από την έναρξη της πρωινής βάρδιας.
Μηδενικά firewalls και η απειλή του AI hacking των 6 δολαρίων
Η έρευνα απέδειξε ότι οι εισβολείς δεν χρειάστηκαν προηγμένες γνώσεις κυβερνοπολέμου, καθώς οι υποδομές λειτουργούσαν με απαράδεκτη έλλειψη βασικών μέτρων ασφαλείας:
- Απουσία τειχών προστασίας: Ο επικεφαλής της γαλλικής υπηρεσίας κυβερνοασφάλειας (ANSSI), Vincent Strubel, κατέθεσε στη Γερουσία ότι οι ελεγκτές δεν διέθεταν στοιχειώδες firewall και οι οθόνες διαχείρισής τους προστατεύονταν μόνο από αδύναμους κωδικούς.
- Απαρχαιωμένο λογισμικό (End-of-Life): Εκπρόσωπος της Danfoss δήλωσε ότι τα ολλανδικά συστήματα που επλήγησαν ήταν παλαιότερα προϊόντα που δεν λαμβάνουν πλέον ενημερώσεις ασφαλείας και διατηρούσαν τους εργοστασιακούς κωδικούς. Αντίστοιχο ελάττωμα σε ελεγκτές που έχουν αποσυρθεί από την παραγωγή επεσήμανε και η Copeland.
Την ίδια στιγμή, η Τεχνητή Νοημοσύνη εκμηδενίζει τα εμπόδια για τέτοιου είδους επιθέσεις.
Σε δοκιμή που πραγματοποίησε η εταιρεία Claroty, ένας αυτόνομος πράκτορας AI (programming agent) κατάφερε να αναλύσει δημόσια διαθέσιμο υλικολογισμικό (firmware) και να αποκτήσει δικαιώματα πλήρους πρόσβασης (root access) σε δοκιμαστικό ελεγκτή της Danfoss μέσα σε μόλις 28 λεπτά, με υπολογιστικό κόστος χρήσης περίπου 6 δολάρια.
Κρατικό σαμποτάζ χωρίς λύτρα
Το γεγονός ότι κανείς δεν ανέλαβε την ευθύνη και δεν ζητήθηκαν ποτέ οικονομικά λύτρα ενισχύει την εκτίμηση των μυστικών υπηρεσιών ότι πρόκειται για καθαρή επιχείρηση υβριδικού πολέμου.
Ο Γάλλος Υπουργός Εξωτερικών κατηγόρησε ευθέως το Ιράν, ενώ αναλυτές της SentinelOne επισημαίνουν ότι ισχυρές ενδείξεις στρέφονται και προς ομάδες που συνδέονται με τη Ρωσία, με στόχο τη διατάραξη της ευρωπαϊκής επισιτιστικής αλυσίδας.
Ηχηρό καμπανάκι του FBI επιβεβαιώνει ότι η ασφάλεια των συστημάτων Επιχειρησιακής Τεχνολογίας (OT) παύει να αποτελεί εσωτερικό ζήτημα συντήρησης και ανάγεται σε κορυφαία προτεραιότητα εθνικής και οικονομικής ασφάλειας για το παγκόσμιο επιχειρείν.
Πηγή – Startupper
Σχετικά άρθρα
Πολιτισμός Κύπρος
Σε γιορτινούς ρυθμούς το Εμπορικό Κέντρο της Λάρνακας – Πραγματοποιήθηκε η φωταγώγηση με τον Γιώργο Τσαλίκη
ΠΡΙΝ ΑΠΟ 1 ΛΕΠΤΑ Κύπρος
Νέος Επαρχιακός Οργανωτικός Γραμματέας του ΑΚΕΛ Λάρνακας ο Ρένος Γεωργίου
ΠΡΙΝ ΑΠΟ 1 ΛΕΠΤΑ Ελλάδα