

 Ελλάδα
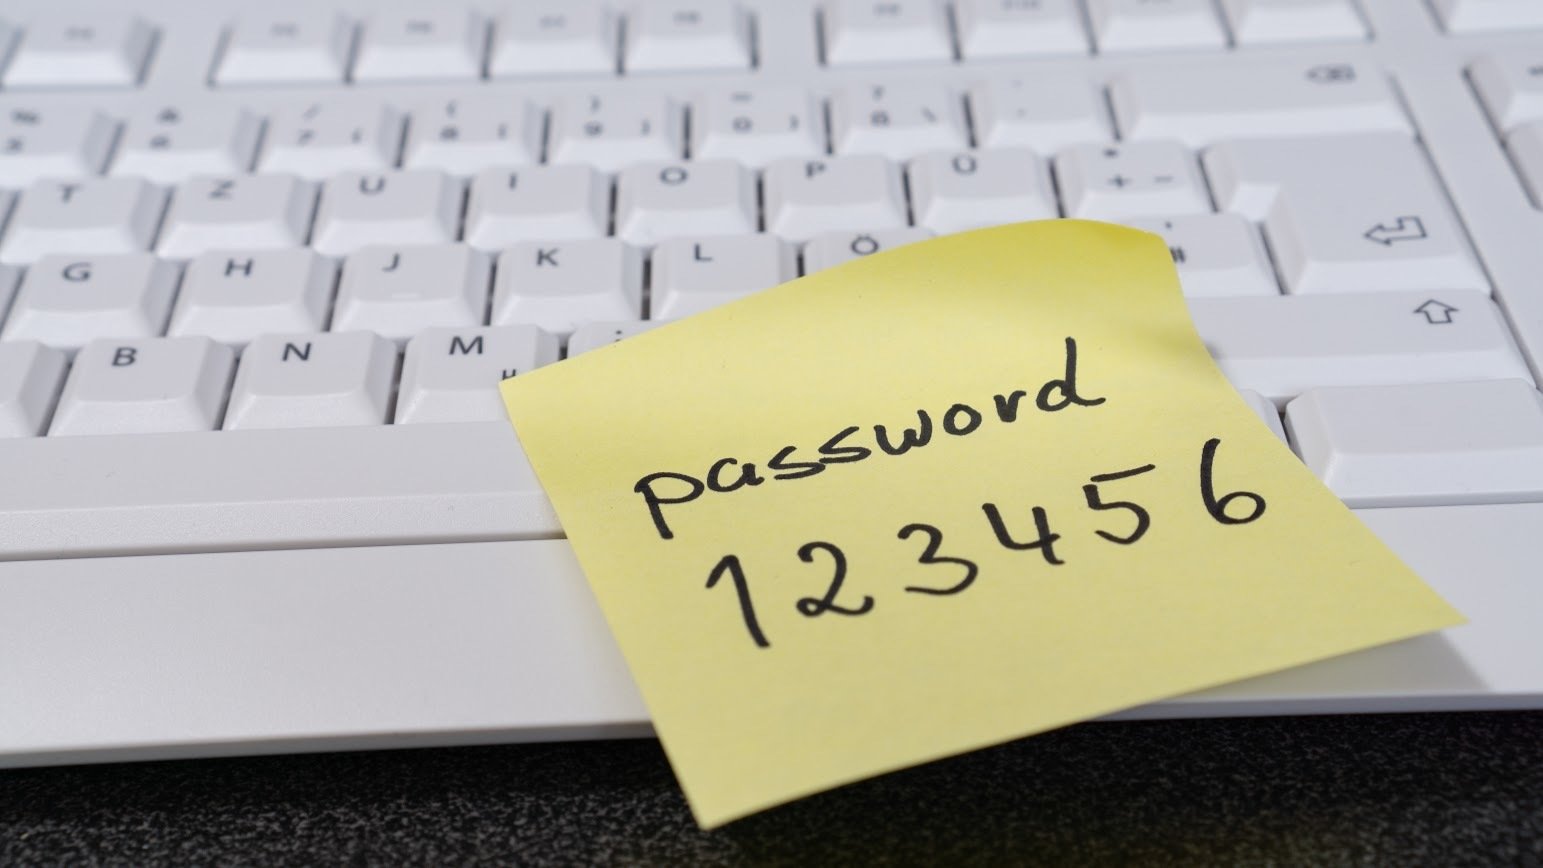
Για πολλούς, ο κωδικός πρόσβασης για έναν λογαριασμό, μπορεί να είναι απλώς μια σειρά από γράμματα, αριθμούς και σύμβολα, ένας «εύκολος» δηλαδή συνδυασμός που τους επιτρέπει να τον θυμούνται. Όμως τα πράγματα δεν είναι τόσο απλά. Πολλοί μπορεί να επιλέξουν για κωδικούς από ημερομηνίες γέννησής μέχρι αριθμούς που είναι εύκολο να απομνημονεύσουν, είτε το όνομα ενός αγαπημένου προσώπου ή ένας κωδικός που χρησιμοποιούν εδώ και χρόνια. Δυστυχώς, εδώ είναι και το μεγαλύτερο πρόβλημα.
Οι ειδικοί έχουν επανειλημμένα, προειδοποιήσει πώς όσο πιο προβλέψιμος είναι ένας κωδικός τόσο πιο εύκολη μπορεί να γίνει η πρόσβαση σε έναν λογαριασμό, από χάκερς. Οι ειδικοί κρούουν επίσης «καμπανάκι» στο να μην χρησιμοποιούμε τον ίδιο κωδικό για περισσότερες από μια υπηρεσίες.
Το Themaonline επικοινώνησε με τον Ντίνο Παστό, Ειδικό Σύμβουλος σε θέματα ασφάλειας και Δικανικό Αναλυτή Φηφιακής Τεχνολογίας. Μας εξήγησε τι κάνουμε λάθος, ποιοι είναι οι συνηθέστεροι τρόποι με τους οποίους μπορεί να κλαπούν οι κωδικοί μας και ποια είναι τα βασικά βήματα που πρέπει να ακολουθήσουμε για να προστατεύσουμε τους λογαριασμούς και τα προσωπικά μας δεδομένα.
Κατά τα λεγόμενα του Ειδικού, οι κίνδυνοι δεν περιορίζονται μόνο σε κάποιον που προσπαθεί να «μαντέψει» τον κωδικό μας, αλλά το ανησυχητικό είναι ότι υπάρχουν περιπτώσεις όπου οι ίδιοι οι χρήστες άθελα τους και χωρίς να το γνωρίζουν, εγκαθιστούν στη συσκευή τους κακόβουλο λογισμικό, το οποίο μπορεί να συλλέγει πληροφορίες και στοιχεία πρόσβασης.
Προσοχή – «Μην χρησιμοποιείται τον ίδιο κωδικό»
Ευκολότερος στόχος, θεωρείται σύμφωνα με τον ειδικό ένας κωδικός που αποτελείται από λίγους χαρακτήρες ή περιλαμβάνει προβλέψιμα στοιχεία όπως μια ημερομηνία γέννησης ή ο αριθμός ταυτότητας. Ο κ. Παστός επισημάνει ότι οι κωδικοί πρόσβασης μας πρέπει να είναι πολύπλοκοι.
Εξίσου σημαντικό σύμφωνα με τον ειδικό είναι ότι δεν πρέπει, ο ίδιος κωδικός να χρησιμοποιείται σε περισσότερες από μία υπηρεσίες.
«Αν παραβιαστεί μια υπηρεσία και ο κωδικός μας διαρρεύσει, ο κίνδυνος δεν θα πρέπει να επεκταθεί και στους υπόλοιπους λογαριασμούς μας», τόνισε ο ειδικός.
Όπως εξήγησε «δεν έχουμε ένα και μοναδικό κλειδί για το σπίτι, το αυτοκίνητο και όλους τους υπόλοιπους χώρους που χρησιμοποιούμε, έτσι δεν θα πρέπει να έχουμε ένα κλειδί για όλους τους ψηφιακούς μας λογαριασμούς».
«Εάν παραβιαστεί μια εφαρμογή, τις θεωρούμε όλες παραβιασμένες», ανέφερε χαρακτηριστικά, τονίζοντας την ανάγκη να αντιμετωπίζουμε κάθε κωδικό ως ξεχωριστό κλειδί.
Τα συχνότερα λάθη που κάνουν οι χρήστες
Όσον αφορά τα συχνότερα λάθη που κάνουν οι χρήστες σύμφωνα με τον κ. Παστό το ένα αφορά τη χρήση προσωπικών στοιχείων στους κωδικούς.
Η ημερομηνία γέννησης, ο αριθμός ταυτότητας, αλλά και ημερομηνίες ή στοιχεία που συνδέονται με στενά οικογενειακά πρόσωπα, μπορούν να χρησιμοποιηθούν ως κωδικοί επειδή είναι εύκολο να τους θυμάται κανείς.
Σημαντικό να τονιστεί το γεγονός ότι εάν ένας λογαριασμός δεν έχει παραβιαστεί μέχρι σήμερα, δεν σημαίνει ότι ο κωδικός είναι ασφαλής.
«Το κάνουν αυτό επειδή ακόμα δεν ήρθε η σειρά του δικού τους λογαριασμού να παραβιαστεί», τόνισε ο ειδικός.
Ένα δεύτερο σημαντικό λάθος που κάνουν οι χρήστες σύμφωνα με τον ειδικό, είναι η μη ενεργοποίηση του ελέγχου ταυτότητας δύο παραγόντων (2FA).
Πρόκειται για ένα επιπλέον επίπεδο προστασίας, ο ειδικός εξήγησε ότι ακόμη και αν κάποιος γνωρίζει τον κωδικό μας, χρειάζεται έναν δεύτερο, συνήθως προσωρινό, κωδικό που αποστέλλεται στο κινητό ή δημιουργείται από εφαρμογή, οπότε την τελική έγκριση για πρόσβαση στον λογαριασμό την δίνει ο χρήσης.
«Εάν γράψω τώρα τον κωδικό μου δημόσια και τον βλέπει όλος ο κόσμος και προσπαθήσει κάποιος να μπει στον λογαριασμό μου με τους σωστούς κωδικούς, θα φτάσει ως την πόρτα. Θα έρθει όμως μήνυμα στο κινητό μου με έναν αριθμό. Εάν δεν γράψει εκείνον τον αριθμό στην πλατφόρμα, οι κωδικοί είναι άχρηστοι», εξήγησε ο ειδικός.
Είμαστε εκτεθειμένοι όταν βάζουμε τους κωδικούς μας σε μια υπηρεσία;
Ένας άλλος παράγοντας που συχνά αγνοούμε είναι όταν καταχωρούμε τα στοιχεία μας σε μια άλλη υπηρεσία. Ο ειδικός τόνισε πώς δεν γνωρίζουμε πάντα πώς αποθηκεύει κάθε υπηρεσία τους κωδικούς μας.
Οι υπηρεσίες δεν εφαρμόζουν όλες ακριβώς τις ίδιες πρακτικές ασφάλειας, ανέφερε ο ειδικός αναφέροντας ότι σε περίπτωση παραβίασης μιας εταιρείας και διαρροής δεδομένων, οι επιτιθέμενοι μπορεί να προσπαθήσουν να αξιοποιήσουν τα στοιχεία που έχουν αποκτήσει.
Αν, για παράδειγμα, ένας χρήστης έχει τον ίδιο κωδικό στο Netflix, στο email, στο Facebook και σε άλλες υπηρεσίες, η διαρροή του κωδικού από μία υπηρεσία μπορεί να δημιουργήσει προβλήματα και στις υπόλοιπες.
Και κάπου εδώ τονίζεται η σημαντικότητα ενεργοποίησης της ταυτότητας δύο παραγόντων.
«Τα emails είναι η ταυτότητά μας στο διαδίκτυο», εξηγεί ο ειδικός, καθώς χρησιμοποιούνται συχνά για επαναφορά κωδικών και ανάκτηση πρόσβασης σε άλλους λογαριασμούς.
Η παραβίαση ενός λογαριασμού δεν είναι απαραίτητα ένα μεμονωμένο περιστατικό, μπορεί να αποτελέσει την αρχή μιας αλυσίδας, ειδικότερα όταν χρησιμοποιούμε τα ίδια στοιχεία πρόσβασης για περισσότερο από μια φορά.
Γιατί λαμβάνουμε ξαφνικά μηνύματα για αλλαγή κωδικού;
Ένα ακόμη σημάδι που μπορεί να προκαλέσει ανησυχία είναι η λήψη ειδοποιήσεων για επαναφορά κωδικού χωρίς να έχουμε κάνει εμείς το σχετικό αίτημα.
Σύμφωνα με τον ειδικό, σε ορισμένες περιπτώσεις οι επιτιθέμενοι μπορούν να χρησιμοποιήσουν ακόμη και τη διαδικασία «Ξέχασα τον κωδικό μου» για να διαπιστώσουν αν ένα συγκεκριμένο email αντιστοιχεί σε λογαριασμό μιας υπηρεσίας.
Αυτό δεν σημαίνει αυτομάτως ότι ο λογαριασμός έχει παραβιαστεί. Είναι όμως ένα σημάδι που αξίζει προσοχή, ιδιαίτερα όταν συνοδεύεται από άλλες ασυνήθιστες ειδοποιήσεις ή δραστηριότητα.
Η «αόρατη» απειλή που μπορεί να μας κοστίσει
Το ανησυχητικό είναι ότι ένας χρήστης μπορεί άθελα του και χωρίς να το γνωρίζει να εγκαταστήσει ένα κακόβουλο λογισμικό στην συσκευή του που στην πραγματικότητα να κλέβει στοιχεία. Ο ειδικός συνέστησε ιδιαίτερη προσοχή στα «δωρεάν» προγράμματα που κατεβάζουμε στις συσκευές μας αφού όπως αναφέρει δεν είναι τόσο «αθώα» όσο νομίζουμε.
Τα κακόβουλα λογισμικά όπως εξήγησε λειτουργούν σαν infostealer.
Πρόκειται για κακόβουλα προγράμματα που μπορούν να εγκατασταθούν στη συσκευή χωρίς ο χρήστης να αντιληφθεί τι ακριβώς έχει συμβεί. Μια από τις περιπτώσεις που αναφέρει είναι η εγκατάσταση πειρατικού ή «σπασμένου» λογισμικού.
Το πρόγραμμα μπορεί να φαίνεται ότι λειτουργεί κανονικά, ενώ στην πραγματικότητα μπορεί να συλλέγει πληροφορίες από τη συσκευή.
Κωδικοί, στοιχεία σύνδεσης, δεδομένα που αποθηκεύονται στον browser και άλλες πληροφορίες μπορεί να αποτελέσουν στόχο. Τα δεδομένα αυτά, σύμφωνα με τον ειδικό, μπορούν στη συνέχεια να συγκεντρωθούν και να αξιοποιηθούν από εγκληματικά δίκτυα.
Το επικίνδυνο στοιχείο είναι ότι ο χρήστης μπορεί να μην αντιληφθεί άμεσα ότι έχει χάσει τον έλεγχο των δεδομένων του.
Ο κίνδυνος στους υπολογιστές που χρησιμοποιούν πολλοί
Ιδιαίτερη προσοχή χρειάζεται και στους υπολογιστές που χρησιμοποιούνται από πολλά άτομα.
Οι υπολογιστές σε σχολεία, πανεπιστήμια, εταιρείες ή άλλοι κοινόχρηστοι υπολογιστές μπορούν να αποτελέσουν μεγαλύτερο κίνδυνο εάν έχει προηγουμένως εγκατασταθεί σε αυτούς κακόβουλο λογισμικό, από άλλο χρήστη.
Έτσι, ένας χρήστης μπορεί να χρησιμοποιήσει έναν υπολογιστή χωρίς να γνωρίζει ότι έχει ήδη εγκατασταθεί κάποιο κακόβουλο πρόγραμμα από προηγούμενο χρήστη.
Από εκεί και πέρα, τα δεδομένα των επόμενων χρηστών μπορεί να βρεθούν επίσης εκτεθειμένα.
Γιατί οι χακερς «στοχεύουν» το email;
Το email χρησιμοποιείται ως μέσο ταυτοποίησης και ανάκτησης λογαριασμών σε πολλές διαδικτυακές υπηρεσίες. Αν κάποιος καταφέρει να αποκτήσει πρόσβαση στο email, μπορεί να επιχειρήσει να επαναφέρει κωδικούς άλλων υπηρεσιών ή να εκμεταλλευτεί τις συνδέσεις μεταξύ διαφορετικών λογαριασμών.
Για αυτό τον λόγο η προστασία του email αποτελεί ένα από τα σημαντικότερα βήματα στην ψηφιακή ασφάλεια
Χρειάζεται τελικά να αλλάζουμε συνεχώς τους κωδικούς;
Σύμφωνα με τον ειδικό δεν χρειάζεται να αλλάζουμε συνεχώς κωδικούς για μεγαλύτερη ασφάλεια.
Όπως εξήγησε μπορεί να υπάρχουν κάποιες εταιρείες που να υποχρεώνουν τους χρήστες να αλλάζουν κωδικούς συχνά. Η πρακτική αυτή που υποχρεώνει τον χρήστη να αλλάζει κωδικό κάθε λίγες εβδομάδες ή κάθε μήνα μπορεί να οδηγήσει σε μια παράδοξη συμπεριφορά, σύμφωνα με τον ειδικό δηλαδή, ο χρήστης να αλλάζει απλώς έναν χαρακτήρα στο τέλος του ίδιου κωδικού.
Έτσι, αντί να δημιουργείται ουσιαστικά ένας νέος και ασφαλέστερος κωδικός, δημιουργείται μια προβλέψιμη παραλλαγή του προηγούμενου, όπως ανέφερε ο ειδικός.
Η έμφαση, επομένως, θα πρέπει να δίνεται εξαρχής σε μοναδικούς και ισχυρούς κωδικούς, διαφορετικούς για κάθε υπηρεσία, σε συνδυασμό με επιπλέον μηχανισμούς προστασίας.
Πώς να θυμάσαι δεκάδες διαφορετικούς κωδικούς; Η λύση είναι απλή
Αν διερωτάσαι πώς ένας άνθρωπος μπορεί να θυμάται διαφορετικούς και σύνθετους κωδικούς για κάθε υπηρεσία, η απάντηση είναι πολύ πιο απλή από όσο πιστεύεις.
Η λύση σύμφωνα με τον ειδικό βρίσκεται στους password managers που βρίσκονται στα κινητά μας τηλέφωνα.
Όπως ανέφερε ο ειδικός, οι σύγχρονες συσκευές και υπηρεσίες μπορούν να δημιουργούν σύνθετους κωδικούς, να τους αποθηκεύουν με ασφάλεια και να επιτρέπουν στον χρήστη να τους χρησιμοποιεί μέσω βιομετρικού ελέγχου, όπως Face ID ή δακτυλικό αποτύπωμα.
Με αυτόν τον τρόπο, ο χρήστης δεν χρειάζεται να θυμάται δεκάδες διαφορετικούς κωδικούς.
Υπάρχει, ωστόσο, και ένα σημείο που χρειάζεται προσοχή σύμφωνα με τον ειδικό, σε περίπτωση απώλειας της συσκευής ή έλλειψη αντιγράφου ασφαλείας μπορεί να δημιουργηθεί προβλήματα πρόσβασης. Για αυτό σημαντική παραμένει η σωστή διαχείριση των αντιγράφων ασφαλείας.
Πώς θα καταλάβεις ότι ένας λογαριασμός έχει παραβιαστεί;
Στην περίπτωση που ένας λογαριασμός παραβιαστεί ο ειδικός επισήμανε ότι τα σημάδια δεν είναι πάντα τα ίδια.
Για παράδειγμα όπως είπε, στα κοινωνικά δίκτυα, μπορεί φίλοι ή γνωστοί να μας ενημερώσουν ότι από τον λογαριασμό μας δημοσιεύεται περίεργο περιεχόμενο, αποστέλλονται μηνύματα ή προωθούνται ύποπτες υπηρεσίες και απάτες.
Στο email μπορεί ξαφνικά να χάσουμε την πρόσβαση ή να διαπιστώσουμε ότι έχουν γίνει αλλαγές στις ρυθμίσεις του λογαριασμού.
Στις οικονομικές υπηρεσίες, οποιαδήποτε άγνωστη συναλλαγή ή κίνηση απαιτεί άμεση διερεύνηση και επικοινωνία με τον αρμόδιο πάροχο ή την τράπεζα.
Το πρόβλημα, όμως, δεν περιορίζεται πάντα στο ίδιο το άτομο. Εάν ένας παραβιασμένος λογαριασμός συνδέεται με επαγγελματικές υπηρεσίες, συνεργάτες ή οργανισμούς, η παραβίαση μπορεί να δημιουργήσει κινδύνους και για άλλους, υπέδειξε ο ειδικός.
Τι να κάνουμε αν υποψιαστούμε παραβίαση;
Το πρώτο βήμα σύμφωνα με τον ειδικό είναι να εντοπίσουμε την πηγή του προβλήματος και να ασφαλίσουμε άμεσα τον λογαριασμό.
Εφόσον υπάρχει ακόμη πρόσβαση, αλλάζουμε τον κωδικό και αποσυνδέουμε άγνωστες ή μη αναγνωρισμένες συσκευές και συνεδρίες.
Ιδιαίτερη προτεραιότητα έχει το email, καθώς μπορεί να χρησιμοποιείται για την ανάκτηση άλλων λογαριασμών.
Στη συνέχεια εξετάζουμε ποια άλλη υπηρεσία ενδέχεται να έχει επηρεαστεί και ακολουθούμε την ίδια διαδικασία, χρησιμοποιώντας διαφορετικούς κωδικούς και ενεργοποιώντας τον δεύτερο παράγοντα όπου είναι διαθέσιμος.
Αν υπάρχει υποψία ότι η ίδια η συσκευή έχει μολυνθεί με κακόβουλο λογισμικό, η αλλαγή κωδικών από την ίδια συσκευή μπορεί να μην αρκεί. Σε μια τέτοια περίπτωση χρειάζεται τεχνικός έλεγχος και χρήση ασφαλούς συσκευής για την ανάκτηση και προστασία των λογαριασμών.
Πώς να προστατεύσουμε τους λογαριασμούς μας – 3 συμβουλές από τον Ειδικό
Καταλήγοντας ο κ. Παστός έδωσε τρεις χρήσιμες συμβουλές στο κοινό για προστασία των λογαριασμών του.
Πρώτον: Χρησιμοποιούμε password manager για τη δημιουργία και αποθήκευση ισχυρών και διαφορετικών κωδικών.
Δεύτερον: Ενεργοποιούμε τον έλεγχο ταυτότητας δύο παραγόντων και, όπου υπάρχει δυνατότητα, επιπλέον επίπεδα προστασίας.
Τρίτον: Αποφεύγουμε την εγκατάσταση άγνωστου ή πειρατικού λογισμικού που μπορεί να κρύβει κακόβουλα προγράμματα.