

 Κύπρος
Κυβερνοεπίθεση μεγάλης κλίμακας με AI επιβεβαιώνει η Κομισιόν
Κυβερνοεπίθεση μεγάλης κλίμακας με χρήση ΤΝ επιβεβαιώνει η Κομισιόν, εντοπίστηκε στις 22 Οκτωβρίου Σε επίσημες ανακοινώσεις σε σχέση με την κυβερνοεπίθεση μεγάλης κλίμακας εναντίον του θεσμού προχώρησε η Ευρωπαϊκή Επιτροπή. Σύμφωνα με τον εκπρόσωπο…
19 Νοεμβρίου 2026 · 14:50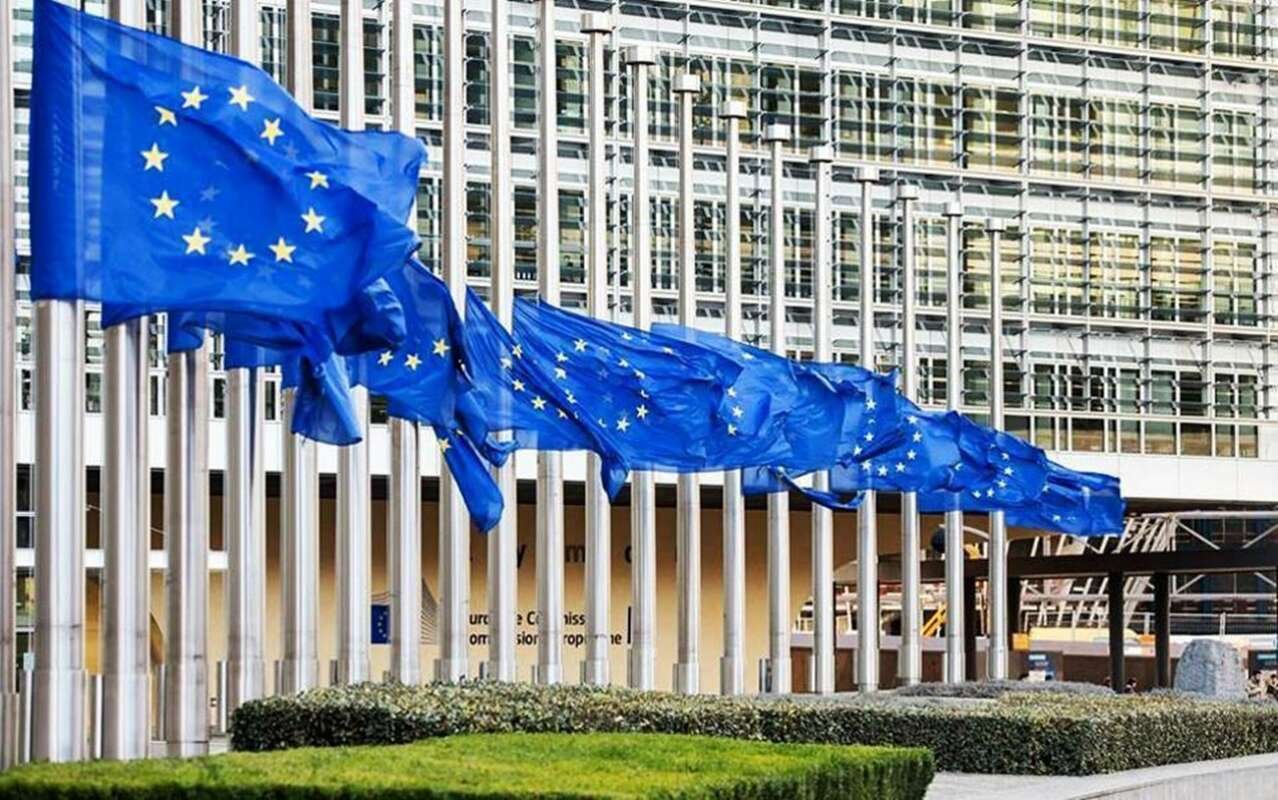
Κυβερνοεπίθεση μεγάλης κλίμακας με χρήση ΤΝ επιβεβαιώνει η Κομισιόν, εντοπίστηκε στις 22 Οκτωβρίου
Σε επίσημες ανακοινώσεις σε σχέση με την κυβερνοεπίθεση μεγάλης κλίμακας εναντίον του θεσμού προχώρησε η Ευρωπαϊκή Επιτροπή. Σύμφωνα με τον εκπρόσωπο για ψηφιακά θέματα, Τομά Ρενιέ, η επίθεση εναντίον των συστημάτων της Κομισιόν εντοπίστηκε στις 22 Οκτωβρίου και επιβεβαιώθηκε στις 26 Οκτωβρίου, με τον εκπρόσωπο να παρέχει επιβεβαίωση ότι πρόκειται για «εκστρατεία που βασίστηκε στην τεχνητή νοημοσύνη».
Η Κομισιόν αρνήθηκε να αναφερθεί στους δράστες, στα κίνητρά τους και στα μέτρα άμυνας που έλαβε, ενώ υποστήριξε ότι δεν υπήρξε καμία απόκρυψη του περιστατικού, παρόλο που δεν προχώρησε η ίδια σε ανακοίνωσεις μέχρι τη δημοσιοποίηση της κυβερνοεπίθεσης την Πέμπτη από το ευρωπαϊκό μέσο Politico.
Σύμφωνα με το δημοσίευμα που παραθέτει ευρωπαϊκές πηγές, η επίθεση ενδεχομένως οδήγησε σε παραβίαση προσωπικών δεδομένων, άφησε το προσωπικό χωρίς δυνατότητα καταχώρισης στοιχείων μισθοδοσίας και αδειών και απασχόλησε τα ανώτατα στελέχη του θεσμού. Σύμφωνα με το Politico, η CERT-EU εντόπισε ότι διεθνείς χάκερ χρησιμοποίησαν το ARTEX, δημόσια διαθέσιμο εργαλείο βασισμένο στην ΤΝ για τον εντοπισμό ευπαθειών σε συστήματα πληροφορικής.
Η αναστάτωση διαρκεί πάνω από 10 ημέρες: το Sysper, η πλατφόρμα ανθρώπινου δυναμικού για μισθωτές καταστάσεις, αιτήσεις αδειών και παρουσιολόγια, και το MyPMO, το σύστημα επιστροφής ιατρικών εξόδων, επανήλθαν στη λειτουργία νωρίτερα αυτή την εβδομάδα, αν και το Sysper σημείωσε εκ νέου σύντομη κατάρρευση χθες. Την Τρίτη επηρεάστηκαν και οι υπηρεσίες μετάφρασης. Ο εκπρόσωπος αρνήθηκε να επιβεβαιώσει το εργαλείο και τις πλατφόρμες που επηρεάστηκαν.
«Η Κομισιόν έχει λάβει πρόσφατα τα απαραίτητα μέτρα ως απάντηση σε εντοπισμένη εκστρατεία κυβερνοεπιθέσεων», ανέφερε ο κ. Ρενιέ. Όπως διευκρίνισε, το περιστατικό εντοπίστηκε στις 22 Οκτωβρίου και επιβεβαιώθηκε μετά την αρχική έρευνα στις 26 Οκτωβρίου, οπότε άνοιξε αμέσως έρευνα και ελήφθησαν προληπτικά μέτρα. Ως προστατευτικό και προληπτικό μέτρο, αρκετές εφαρμογές τέθηκαν προσωρινά εκτός λειτουργίας και οι περισσότερες έχουν πλέον αποκατασταθεί.
Ο εκπρόσωπος επιβεβαίωσε ότι πρόκειται για επίθεση που βασίστηκε στην ΤΝ και ότι χρησιμοποιήθηκε δημόσια διαθέσιμο εργαλείο ΤΝ. «Η ΤΝ μπορεί να βοηθήσει στον εντοπισμό ευπαθειών και στην πρόληψη επιθέσεων, αλλά μπορεί και να χρησιμοποιηθεί καταχρηστικά για κυβερνοεπιχειρήσεις», δήλωσε, προσθέτοντας ότι «κανείς δεν είναι άτρωτος». Υπενθύμισε ότι η Κομισιόν παρουσίασε τον Ιούλιο σχέδιο δράσης για την ΤΝ και την ασφάλεια. Παρά τα επαναλαμβανόμενα ερωτήματα των δημοσιογράφων για την ταυτοποίηση και την προέλευση του εργαλείου, δεν το κατονόμασε, ούτε επιβεβαίωσε ότι αυτό είναι κινεζικής προέλευσης. «Ναι, πρόκειται για εργαλείο ΤΝ που είναι δημόσια διαθέσιμο,» σημείωσε.
Για το ενδεχόμενο διαρροής δεδομένων, ο κ. Ρενιέ ανέφερε ότι «σε αυτό το στάδιο της έρευνας» δεν έχουν εντοπιστεί ενδείξεις παραβίασης δεδομένων που να επηρεάζει το προσωπικό της Κομισιόν στο σύνολό του. Η έρευνα συνεχίζεται σε συνεργασία με την CERT-EU και τον Ευρωπαίο Επόπτη Προστασίας Δεδομένων (EDPS), ενώ θα λαμβάνονται τα απαραίτητα μέτρα, αναλόγως με τα ευρήματα. Σε ερώτηση για αίτημα λύτρων, απάντησε ότι δεν γνωρίζει κάτι τέτοιο.
Ερωτηθείς γιατί η Κομισιόν δεν επικοινώνησε το περιστατικό και η είδηση προήλθε από δημοσίευμα, ο κ. Ρενιέ υποστήριξε ότι όταν αντιμετωπίζεται μια εκστρατεία κυβερνοεπιθέσεων τα μέτρα δεν δημοσιοποιούνται, ώστε να είναι αποτελεσματικά. Σύμφωνα με τον ίδιο, η Κομισιόν ακολούθησε τη συνήθη διαδικασία: ενημερώθηκαν οι αρμόδιες και θιγόμενες υπηρεσίες και ο EDPS. «Δεν υπήρξε καμία απόκρυψη», τόνισε, «ακολουθήθηκαν τα συνήθη διαδικαστικά βήματα».
Ο εκπρόσωπος επιπλέον αρνήθηκε να τοποθετηθεί για την ταυτότητα των δραστών, καθώς η έρευνα βρίσκεται σε εξέλιξη. Στο ερώτημα για τα κίνητρα της επίθεσης, αν δηλαδή στόχος ήταν λύτρα ή ευαίσθητες πληροφορίες, παρέπεμψε στους ίδιους τους δράστες. Για λόγους ασφαλείας δεν θα αναφερθεί σε μέτρα και εργαλεία που χρησιμοποιεί η Κομισιόν, ούτε αν χρησιμοποίησε ΤΝ για την αντιμετώπιση της επίθεσης, ενώ πρόσθεσε ότι δεν θα αναφερθεί στο εάν η επίθεση έχει λήξει, καθώς όσο διαρκεί η έρευνα, δεν θα κάνει τέτοιες διαπιστώσεις. Στο ερώτημα αν μπορεί να αποκλειστεί να έχουν επηρεαστεί και άλλοι θεσμοί ή συστήματα της ΕΕ, απάντησε ότι μιλά μόνο εκ μέρους της Κομισιόν.
Το Corporate Management Board, το ανώτατο εσωτερικό όργανο διαχείρισης κρίσεων, συγκλήθηκε σε επείγουσα συνεδρίαση, σύμφωνα με διαρρεύσαν εσωτερικό μήνυμα, ενώ η Επίτροπος Τεχνολογίας Χέννα Βίρκουνεν ενημέρωσε τους συναδέλφους της στη χθεσινή συνεδρίαση του Κολεγίου των Επιτρόπων. Το περιστατικό είναι το τελευταίο σε μια σειρά υψηλού προφίλ κυβερνοεπιθέσεων ή διακοπών λειτουργίας διεθνώς, μεταξύ άλλων σε Microsoft, μεγάλες αμερικανικές τράπεζες και την NSA, καθώς και μιας επίθεσης που στόχευσε ιστοσελίδες όπως της Air France, του BBC και του Zoom.
Πηγή – Cyprus Times
Σχετικά άρθρα
Κύπρος Κύπρος
Διευκρινίσεις της Νομικής Υπηρεσίας για πειθαρχική έρευνα εναντίον ιατροδικαστή
ΠΡΙΝ ΑΠΟ 1 ΛΕΠΤΑ Κύπρος
Έντονη ανακοίνωση από την ΠΟΓΟ: «Η ζωή κάθε γυναίκας έχει την ίδια αξία. Καμία γυναικοκτονία δεν πρέπει να μένει αόρατη»
ΠΡΙΝ ΑΠΟ 1 ΛΕΠΤΑ Κύπρος