

 Κύπρος
Κυβερνοεπίθεση σε πάνω από 350 σούπερ μάρκετ στη Γαλλία
Μεγάλη έρευνα βρίσκεται σε εξέλιξη της τελευταίες ώρες στη Γαλλία για τον εντοπισμό των χάκερ που κατάφεραν να αποκτήσουν τον έλεγχο των συστημάτων ψύξης σε εκατοντάδες σούπερ μάρκετ, αλλάζοντας εξ αποστάσεως τις θερμοκρασίες…
13 Οκτωβρίου 2026 · 16:30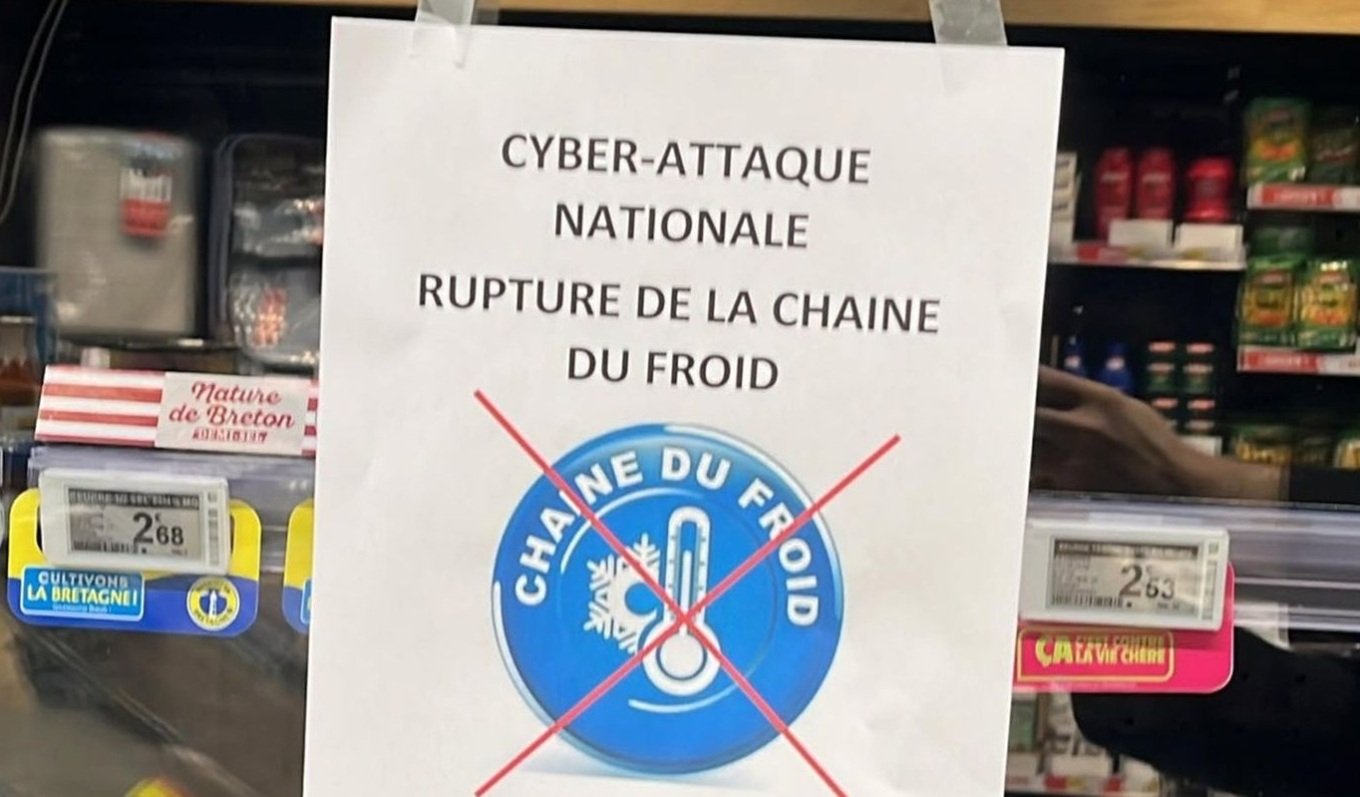
Μεγάλη έρευνα βρίσκεται σε εξέλιξη της τελευταίες ώρες στη Γαλλία για τον εντοπισμό των χάκερ που κατάφεραν να αποκτήσουν τον έλεγχο των συστημάτων ψύξης σε εκατοντάδες σούπερ μάρκετ, αλλάζοντας εξ αποστάσεως τις θερμοκρασίες των ψυγείων και καταστρέφοντας μεγάλες ποσότητες τροφίμων.
Η κυβερνοεπίθεση στη Γαλλία επηρέασε τουλάχιστον 350 καταστήματα, μεταξύ των οποίων υποκαταστήματα των Carrefour, Monoprix, Intermarché και Coopérative U, αναδεικνύοντας τα σοβαρά κενά ασφαλείας που εξακολουθούν να υπάρχουν σε συσκευές και συστήματα, που είναι συνδεδεμένα στο διαδίκτυο.
Σε σούπερ μάρκετ του Παρισιού, εργαζόμενοι αναγκάστηκαν την Τρίτη να πετάξουν ολόκληρα κιβώτια με αλλοιωμένα κρέατα και κατεψυγμένα προϊόντα σε μεγάλους κάδους απορριμμάτων, καθώς τα ψυγεία είχαν πάψει να διατηρούν τις απαιτούμενες θερμοκρασίες.
Παρά την έκταση της επίθεσης, κανείς δεν έχει αναλάβει μέχρι στιγμής την ευθύνη. Σύμφωνα με πηγή που γνωρίζει την έρευνα και την οποία επικαλείται το Reuters, η απουσία ανάληψης της επίθεσης ή απαίτησης για λύτρα έχει προκαλέσει σοβαρά ερωτηματικά στους ερευνητές, καθώς οι κυβερνοεγκληματίες συνήθως επιχειρούν να αποκομίσουν οικονομικά οφέλη, ενώ ομάδες με πολιτικά κίνητρα σπεύδουν να αναλάβουν την ευθύνη για τις ενέργειές τους.
Πώς οι χάκερ κατάφεραν να ελέγξουν τα ψυγεία
Σύμφωνα με τρεις ειδικούς κυβερνοασφάλειας, η επίθεση φαίνεται πως πραγματοποιήθηκε σχετικά εύκολα, καθώς αξιοποιήθηκαν αδυναμίες στο λογισμικό που χρησιμοποιούν τα συστήματα ψύξης.
Τα ψυγεία που επηρεάστηκαν, λειτουργούσαν με λογισμικό της δανέζικης εταιρείας Danfoss, η οποία ανακοίνωσε τη Δευτέρα ότι πολλές από τις συσκευές είχαν φτάσει στο τέλος της υποστηριζόμενης διάρκειας ζωής τους και δεν λάμβαναν πλέον ενημερώσεις ασφαλείας ή χρησιμοποιούσαν παρωχημένο λογισμικό. Η εταιρεία επισήμανε ότι είχε συστήσει στους πελάτες της να εγκαθιστούν τις τελευταίες ενημερώσεις και να αντικαθιστούν τα παλαιότερα συστήματα με νεότερες λύσεις.
Οι ευπάθειες, ωστόσο, δεν ήταν άγνωστες. Ήδη από τις 9 Αυγούστου, η εταιρεία κυβερνοασφάλειας Claroty είχε παρουσιάσει σοβαρά προβλήματα ασφαλείας στον ελεγκτή Danfoss AK-SM 800A, τα οποία θα μπορούσαν να επιτρέψουν σε εισβολείς να παρακάμψουν τη διαδικασία ταυτοποίησης και να εκτελέσουν εντολές στις συσκευές. Οι συγκεκριμένες ευπάθειες είχαν στο μεταξύ διορθωθεί με ενημερώσεις λογισμικού, ωστόσο πολλές επιχειρήσεις φαίνεται ότι δεν είχαν εγκαταστήσει τις απαραίτητες αναβαθμίσεις.
«Θα μπορούσε να είναι ακόμη και παιδιά που διασκεδάζουν»
Αν και ο ακριβής τρόπος με τον οποίο οι δράστες απέκτησαν πρόσβαση στα συστήματα δεν έχει δημοσιοποιηθεί, ειδικοί εκτιμούν ότι η επίθεση κατέστη δυνατή εξαιτίας της μη εγκατάστασης ενημερώσεων ασφαλείας και της έκθεσης των συσκευών στο διαδίκτυο.
«Πρόκειται για τα βασικά μέτρα κυβερνοασφάλειας. Αν τα παραμελήσεις, καταλήγεις σε ένα χάος από χαλασμένα τρόφιμα», δήλωσε ο Κεν Μάνρο, εταίρος της βρετανικής εταιρείας Pen Test Partners. Όπως εξήγησε, οι γνωστές αδυναμίες των συστημάτων ουσιαστικά άφηναν ανοιχτή την πόρτα στους χάκερ, γεγονός που σημαίνει ότι πίσω από την επίθεση θα μπορούσαν να βρίσκονται ακόμη και νεαροί που απλώς πειραματίζονταν.
«Αν επρόκειτο για επίθεση κρατικού φορέα, γιατί να επηρεάσει μόνο ένα μέρος των γαλλικών ψυγείων; Υπάρχουν πολλές ακόμη χώρες με ψυγεία συνδεδεμένα στο διαδίκτυο», ανέφερε. Ο ίδιος εκτίμησε ότι η απουσία αιτήματος για λύτρα ή άλλης απαίτησης υποδηλώνει πως οι δράστες ενδεχομένως δεν είχαν αντιληφθεί το μέγεθος των οικονομικών απωλειών που θα μπορούσαν να προκαλέσουν στις επιχειρήσεις.
Πηγή – Cyprus Times (protothema.gr)
ΔΙΑΦΗΜΙΣΗ
Σχετικά άρθρα
Κύπρος Κύπρος
Μη παραδοχή απάντησε ο 48χρονος για τα αιματηρά επεισόδια στη Λάρνακα
ΠΡΙΝ ΑΠΟ 1 ΛΕΠΤΑ Ελλάδα
Περιστέρι: Βίντεο ντοκουμέντο με την 41χρονη να ρίχνει ουσία στα τρόφιμα του πρώην συζύγου της
ΠΡΙΝ ΑΠΟ 1 ΛΕΠΤΑ Κύπρος