

 Κύπρος
Γαλλία: Καμία ανάληψη ευθύνης για την κυβερνοεπίθεση στα ψυκτικά συστήματα 350 σουπερμάρκετ
Οι ερευνητές αναζητούν τους δράστες της κυβερνοεπίθεσης, χωρίς να έχει αναλάβει κάποια ομάδα την ευθύνη ή να έχει ζητηθεί λύτρα. Το παρωχημένο λογισμικό και τα ελλιπή μέτρα κυβερνοασφάλειας στο επίκεντρο της έρευνας. Τους…
14 Οκτωβρίου 2026 · 13:29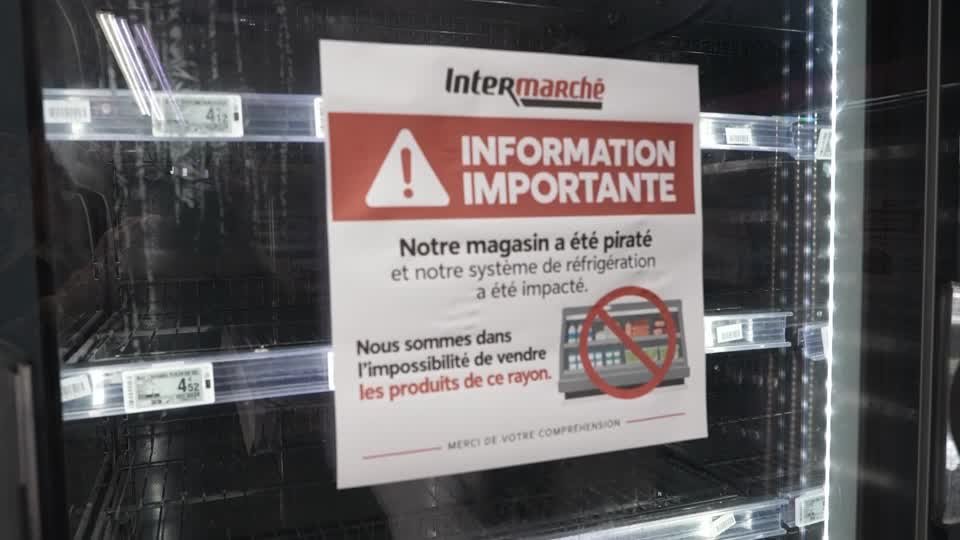
Οι ερευνητές αναζητούν τους δράστες της κυβερνοεπίθεσης, χωρίς να έχει αναλάβει κάποια ομάδα την ευθύνη ή να έχει ζητηθεί λύτρα. Το παρωχημένο λογισμικό και τα ελλιπή μέτρα κυβερνοασφάλειας στο επίκεντρο της έρευνας.
Τους χάκερ που παραβίασαν τα συστήματα ψύξης σε εκατοντάδες σούπερ μάρκετ στη Γαλλία αναζητούν οι ερευνητικές αρχές, μετά την κυβερνοεπίθεση που προκάλεσε απώλειες τροφίμων και ανέδειξε τις ευπάθειες των συνδεδεμένων στο διαδίκτυο συσκευών.
Τουλάχιστον 350 καταστήματα επηρεάστηκαν, μεταξύ άλλων αλυσίδων όπως οι Καρφούρ, Μονοπρί και Ιντερμαρσέ, καθώς και η Συνεταιριστική U. Σε ορισμένα καταστήματα στο Παρίσι, εργαζόμενοι αναγκάστηκαν να πετάξουν μεγάλες ποσότητες αλλοιωμένου κρέατος και κατεψυγμένων προϊόντων, καθώς οι θερμοκρασίες στα ψυγεία είχαν μεταβληθεί από τους δράστες.
Μέχρι στιγμής, καμία ομάδα δεν έχει αναλάβει την ευθύνη, ενώ δεν έχει διατυπωθεί απαίτηση για καταβολή λύτρων. Η απουσία ανάληψης ευθύνης ή οικονομικού αιτήματος προβληματίζει τους ερευνητές, καθώς οι κυβερνοεγκληματίες συχνά επιδιώκουν να αποκομίσουν χρήματα από τις επιθέσεις τους ή να προβάλουν πολιτικά κίνητρα.
Στο επίκεντρο το παρωχημένο λογισμικό
Η γαλλική υπηρεσία κυβερνοασφάλειας έχει αναφέρει ότι η παραβίαση επηρέασε συστήματα ψύξης που χρησιμοποιούσαν λογισμικό των εταιρειών Danfoss, Copeland και Dixell.
Η δανέζικη Danfoss δήλωσε ότι πολλές από τις επηρεαζόμενες μονάδες είχαν φτάσει στο τέλος του κύκλου ζωής τους και δεν λάμβαναν πλέον ενημερώσεις λογισμικού και ασφαλείας ή λειτουργούσαν με παρωχημένο υλικολογισμικό (firmware). Η εταιρεία είχε συστήσει στους πελάτες της να ενημερώνουν τα υποστηριζόμενα συστήματα και να αντικαθιστούν τις παλαιότερες λύσεις με νεότερες.
Η Copeland, στην οποία ανήκει η Dixell, αναγνώρισε την ύπαρξη ευπάθειας και ανακοίνωσε ότι συνεργάζεται με τους πελάτες που επηρεάστηκαν, προκειμένου να περιορίσει τον κίνδυνο και να ενισχύσει την κυβερνοασφάλεια.
Τον Αύγουστο, η εταιρεία κυβερνοασφάλειας Claroty είχε καταγράψει αδυναμίες σε παλαιότερη έκδοση του ελεγκτή Danfoss AK-SM 800A, οι οποίες θα μπορούσαν να επιτρέψουν σε εισβολείς να παρακάμψουν την πιστοποίηση ταυτότητας και να εκτελέσουν κώδικα στις παραβιασμένες συσκευές. Οι συγκεκριμένες αδυναμίες είχαν έκτοτε διορθωθεί.
«Βασική υγιεινή κυβερνοασφάλειας»
Παρότι ο ακριβής τρόπος με τον οποίο οι δράστες απέκτησαν πρόσβαση στα ψυγεία δεν έχει δημοσιοποιηθεί, ειδικοί εκτιμούν ότι η επίθεση ενδέχεται να αξιοποίησε γνωστές αδυναμίες ασφαλείας, σε συνδυασμό με την έκθεση των διεπαφών διαχείρισης των συσκευών στο διαδίκτυο.
«Πρόκειται για βασική υγιεινή κυβερνοασφάλειας», δήλωσε ο Κεν Μάνρο, εταίρος της βρετανικής εταιρείας Pen Test Partners, επισημαίνοντας ότι η μη τήρηση στοιχειωδών μέτρων μπορεί να οδηγήσει σε σημαντικές ζημιές, όπως η καταστροφή τροφίμων λόγω απόψυξης.
Ο ίδιος εκτίμησε ότι η ύπαρξη γνωστών ευπαθειών θα μπορούσε να έχει καταστήσει σχετικά εύκολη την παραβίαση. Μάλιστα, δεν απέκλεισε το ενδεχόμενο οι δράστες να ήταν ακόμη και άτομα που ενεργούσαν χωρίς ιδιαίτερη τεχνική πολυπλοκότητα.
Όπως σημείωσε, εάν επρόκειτο για επίθεση κρατικού φορέα, θα ήταν εύλογο να αναρωτηθεί κανείς γιατί στοχοποιήθηκαν μόνο ορισμένα γαλλικά ψυγεία, ενώ υπάρχουν αντίστοιχες συσκευές συνδεδεμένες στο διαδίκτυο και σε άλλες χώρες. Η απουσία απαίτησης για λύτρα, πρόσθεσε, ενδέχεται να υποδηλώνει ότι οι δράστες δεν είχαν εκτιμήσει τις οικονομικές απώλειες που θα μπορούσαν να προκαλέσουν.
Χιλιάδες συστήματα παραμένουν ορατά στο διαδίκτυο
Η υπόθεση δεν φαίνεται να περιορίζεται στα καταστήματα που έχουν ήδη πληγεί. Σύμφωνα με έρευνα του Reuters μέσω της υπηρεσίας αναζήτησης συνδεδεμένων συσκευών Shodan, τουλάχιστον 4.500 διεπαφές συστημάτων Danfoss παρέμεναν ορατές στο διαδίκτυο την Τρίτη.
Το Reuters δεν μπόρεσε να εξακριβώσει ανεξάρτητα πόσες από αυτές χρησιμοποιούσαν ευάλωτο λογισμικό. Ωστόσο, η γαλλική εταιρεία σάρωσης διαδικτύου Onyphe ανέφερε ότι μόνο ένα μικρό ποσοστό των συσκευών φαίνεται να λειτουργεί με την πιο πρόσφατη έκδοση του λογισμικού. Παρωχημένες και ευάλωτες εκδόσεις εξακολουθούν να εντοπίζονται ευρέως σε δημόσια προσβάσιμες διεπαφές.
Ξεχωριστό περιστατικό στην Ολλανδία
Την ίδια ώρα, ένα διαφορετικό περιστατικό κυβερνοασφάλειας προκαλούσε προβλήματα στη λειτουργία της ολλανδικής εταιρείας λιανικής Ahold Delhaize. Η εταιρεία ανακοίνωσε ότι ξεκίνησε τη σταδιακή επαναφορά ορισμένων συστημάτων μετά από πρόβλημα που εκδηλώθηκε το βράδυ της Κυριακής.
Η ολλανδική υπηρεσία κυβερνοασφάλειας NCSC ανέφερε ότι δεν υπάρχουν ενδείξεις πως το περιστατικό συνδέεται με την επίθεση στα γαλλικά σούπερ μάρκετ.
Η Ahold Delhaize διαχειρίζεται την αλυσίδα Albert Heijn στην Ολλανδία, καθώς και μεγάλες αλυσίδες στις ΗΠΑ, όπως οι Stop & Shop και Giant Food. Οι ιστοσελίδες καταστημάτων στις δύο χώρες παρέμεναν εκτός λειτουργίας αργά την Τρίτη, με τις ηλεκτρονικές παραγγελίες και τις υπηρεσίες παράδοσης να μην είναι διαθέσιμες.
Πηγή Reuters
Πηγή – ΕΡΤ News
ΔΙΑΦΗΜΙΣΗ
Σχετικά άρθρα
Κύπρος Κύπρος
Στεφάνου: Έτοιμο το ΑΚΕΛ να συζητήσει προτάσεις για τον ρόλο των Αντιδημάρχων
ΠΡΙΝ ΑΠΟ 1 ΛΕΠΤΑ Κύπρος
Κατολισθήσεις, ομίχλη και λάσπη στους δρόμους
ΠΡΙΝ ΑΠΟ 1 ΛΕΠΤΑ Ελλάδα